Повʼязане з КНДР угруповання Kimsuky щонайменше з серпня 2026 року проводить цільові фішингові атаки на українських фахівців у сфері дипломатії, безпеки та міжнародної політики. Зловмисники запрошують виступити на конференції з кібербезпеки в Сеулі, просять переглянути «аналітичний звіт» і надсилають шкідливий файл лише тим, хто відповів на перший лист. Про кампанію повідомив південнокорейський Genians Security Center у звіті від 12 жовтня 2026 року.
За даними дослідників, більшість зафіксованих спроб проти українських цілей були невдалими. Проте сама кампанія показує: війна росії проти України давно вийшла за межі поля бою, і в кіберпросторі до неї долучаються державні хакери третіх країн — зокрема тієї, що постачає росії солдатів.
Головне
Північнокорейське угруповання Kimsuky щонайменше з серпня 2026 року атакує українських експертів з дипломатії, безпеки та міжнародної політики.
Перший лист завжди «чистий»: шкідливий файл отримує лише той, хто відповів.
Приманки — запрошення доповідачем на KCSCON 2026, «аналітичний звіт», мирний план, фальшивий інсталятор Zoom.
Шкідливе ПЗ ховається на легітимних платформах GitHub, GitLab і Codeberg.
За даними Genians, більшість спроб проти українських цілей були невдалими.
Хто такі Kimsuky і що таке Operation GitPower
Kimsuky традиційно працює проти Південної Кореї: його цілі — державні органи, оборонні підрядники, дослідницькі інститути, експерти з дипломатії та безпеки. Основний інструмент угруповання — цільовий фішинг (spear phishing), тобто листи, ретельно підлаштовані під конкретну людину.
Operation GitPower — назва, під якою Genians відстежує кампанію, у межах якої Kimsuky використовує легітимні платформи для розробників — GitHub, GitLab і Codeberg — для поширення шкідливого ПЗ, передавання команд і викрадення даних. Раніше Genians повідомляв, що в цій кампанії угруповання генерує документи-приманки за допомогою ШІ та розгортає власну локальну мовну модель, а також застосовує ШІ-агент opencode.
Україна опинилася в полі зору північнокорейських хакерів не вперше. У травні 2025 року Proofpoint повідомила, що з лютого того ж року повʼязане з КНДР угруповання TA406 атакувало українські державні установи. Proofpoint співвідносить TA406 з активністю, яку інші компанії відстежують як Konni та Opal Sleet, і вважає, що хакери, найімовірніше, збирали для керівництва КНДР дані про ризики для північнокорейських військ на фронті та ймовірність нових запитів росії на солдатів чи озброєння.
А 24 серпня 2026 року українська Лабораторія цифрової безпеки (DSLU) оприлюднила розслідування атаки на представника української громадської організації. Саме цей випадок Genians згодом повʼязав з Operation GitPower.
Тактика «спершу відповідь»: чому перший лист завжди «чистий»
Ключова особливість кампанії — прийом, який дослідники називають reply-baiting. Перший лист не містить ні посилань, ні вкладень, тож поштовим фільтрам немає до чого присікатися. Зловмисник лише пропонує співпрацю й чекає. Шкідливий файл отримує тільки той, хто відповів.
Так хакери одночасно знижують пильність адресата, обходять системи захисту на першому етапі та відсіюють неактивні цілі. За оцінкою Genians, це одна з фірмових технік Kimsuky.
Сценарій перший: запрошення доповідачем на конференцію в Сеулі
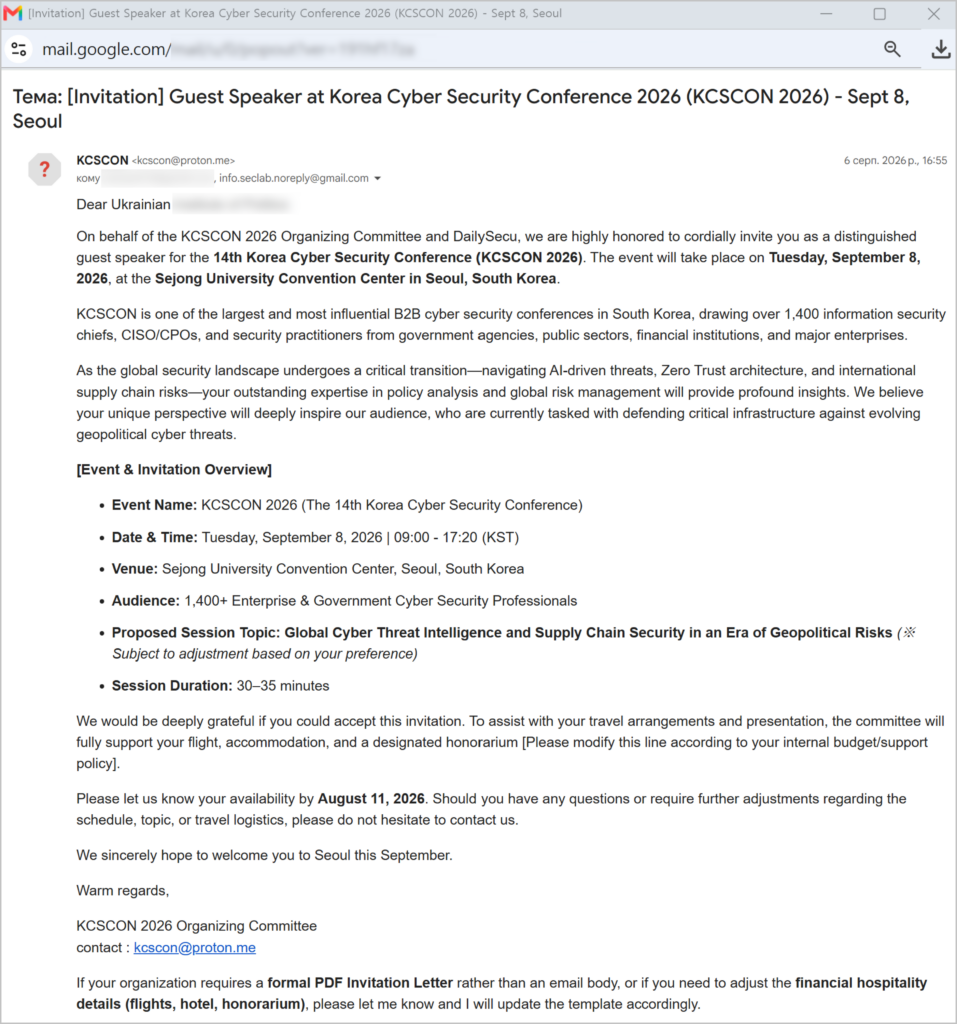
6 серпня 2026 року українському експерту з дипломатії та безпеки надійшов лист з адреси kcscon@proton[.]me від імені оргкомітету 14-ї Корейської конференції з кібербезпеки KCSCON 2026, яка відбулася в Сеулі 8 вересня. Адресату повідомили, що його обрано запрошеним доповідачем.
Лист виглядав переконливо: реальна назва заходу, дати, місце проведення, організатор і основні теми. Зловмисники згадували сферу роботи та професійний досвід адресата, обіцяли оплатити переліт, проживання й гонорар доповідача. Від експерта просили лише підтвердити участь і повідомити, чи потрібне офіційне запрошення у форматі PDF.
Червоні прапорці все ж були. Лист надійшов зі скриньки Proton Mail, а не з домену організатора. Серед адресатів була gmail-скринька info.seclab.noreply@gmail[.]com — та сама адреса згодом зʼявилася в атаках на інших українських експертів, і саме вона стала одним з ключових доказів звʼязку між випадками.
Тим, хто відповідав, надсилали ZIP-архів з «офіційним запрошенням»: справжній HTML-документ і файл на кшталт KCSCON_2026_Official_Invitation.pdf.lnk. Пізніша версія архіву була захищена паролем — так поштовим сервісам складніше перевірити її вміст. Цю атаку окремо розбирала компанія ENKI WhiteHat на самій KCSCON 2026.
Сценарій другий: «аналітичний звіт», Codeberg і недоречний постер
Іншу ціль — фахівця з міжнародної політики, безпекової співпраці та громадянського суспільства — атакували від імені фахівчині зі Східної Азії з європейського аналітичного центру. Лист був побудований на основі публічної біографії та виступів адресата.
Перший лист надійшов 19 серпня о 12:25 за київським часом. «Колега» розповідала, що готує аналітичну доповідь про поглиблення військової співпраці росії та КНДР і безпекову політику Південної Кореї та Японії, просила переглянути текст до публікації й пропонувала онлайн-зустріч. Жодних посилань чи вкладень.
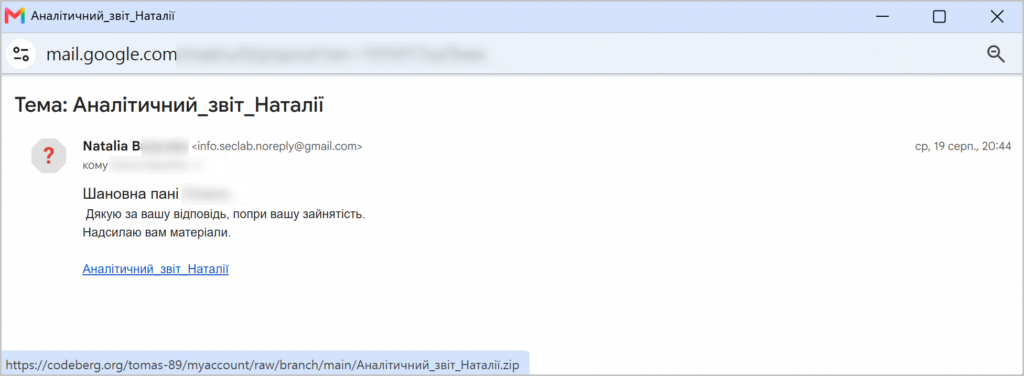
Щойно адресат відповів, о 14:44 прийшов другий лист — з подякою та посиланням на архів «Аналітичний_звіт_Наталії.zip» на Codeberg, публічній платформі для розміщення програмного коду. Між листами минуло 2 години 18 хвилин: атака продовжилася одразу після того, як жертва переглянула пошту.
В архіві був ярлик, замаскований під PDF. Після запуску він показував документ-приманку й непомітно запускав шкідливий скрипт. Утім, саме приманка видала зловмисників: замість звіту про безпеку відкривався англомовний постер наукової конференції Корейського університету про імміграцію та інтеграцію мігрантів. Genians припускає, що хакери не встигли підготувати відповідний документ або повторно використали файл з іншої атаки.
Повторна спроба: викрадення облікових даних
Коли атака з файлом не спрацювала, 16 вересня — приблизно через чотири тижні — «колега» написала знову з тієї самої адреси: вибачилася за довгу паузу та запропонувала відеозустріч. Цього разу метою були вже облікові дані.
У листі змішалися різні сервіси. Тема — «Google Meeting Request», у тексті — запрошення до Zoom, а посилання з написом «Увійти в Zoom через Gmail» вело на домен security-zooma.serveirc[.]com. Посилання містило токен, імовірно, з адресою жертви — щоб заздалегідь підставити її на фішинговій сторінці й підштовхнути до введення пароля.
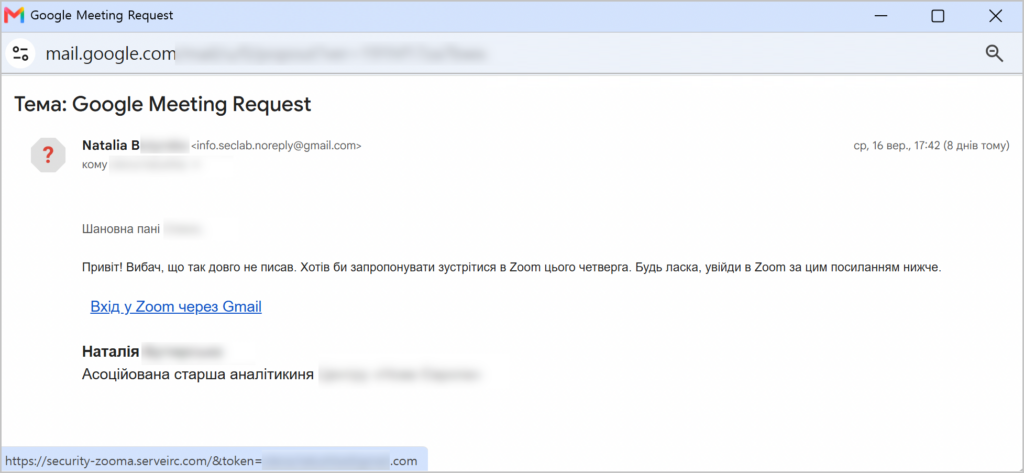
Третій лист видав себе і мовою: «фахівчиня» описувала власні дії в чоловічому роді, а ввічливий діловий тон раптово змінився на фамільярний. Дослідники припускають, що цей лист писав інший оператор або текст згенерували перекладачем чи ШІ без вичитки.
Сценарій третій: мирний план, резюме соціолога і фальшивий Zoom
У вересні 2026 року Genians виявив ще два архіви з ярликами, замаскованими під доповідь про довгострокову мирну архітектуру для росії та України і під резюме соціолога-дослідника. Розмір файлів відрізнявся лише на 26 байтів — їх згенерували з одного шаблону, змінивши тільки тему й документ-приманку. Приманки завантажувалися з вебсерверів у Південній Кореї та Україні.
До кожного ярлика було «доклеєно» той самий восьмисторінковий український аналітичний документ про вплив кризи в Ормузькій протоці на світові ціни на продовольство та російський експорт зерна. Під час атаки він не відкривається — ймовірно, лише додає файлу правдоподібності та ускладнює аналіз.
Окремо хакери розмістили на GitHub файл zoominstaller.exe — фальшивий інсталятор Zoom без дійсного цифрового підпису. Спершу він встановлює шкідливі скрипти й створює завдання в планувальнику, а потім завантажує та запускає справжній інсталятор з офіційного сервера Zoom. Користувач бачить звичне вікно встановлення, але шкідливе ПЗ на той момент уже закріпилося в системі.
Що відбувається після кліку
Незалежно від приманки, ланцюжок зараження в усіх сценаріях схожий:
Ярлик під виглядом PDF. Файл має подвійне розширення .pdf.lnk та іконку PDF. Windows за замовчуванням не показує розширення .lnk, тому користувач бачить «звичайний документ».
Завантаження з платформ для розробників. Ярлик запускає командний рядок і утиліту curl, які завантажують з GitLab чи GitHub файли з безневинними назвами — ini, LICENSE, okay.md. Насправді це скрипти VBScript і PowerShell.
Збір даних. Скрипт збирає відомості про систему та список файлів у теці «Завантаження», кодує їх і через GitHub API надсилає в репозиторій хакерів — в окрему теку для кожного зараженого компʼютера.
Закріплення. У Планувальнику завдань Windows зʼявляються завдання, що маскуються під оновлення Google, OneDrive чи Zoom і запускають шкідливий код щохвилини або кожні 15 хвилин.
Віддалене керування. Один з варіантів підключається до командного сервера в Японії, отримує нові PowerShell-скрипти, виконує їх, вивантажує результати й видаляє сліди.
Хакери активно допрацьовують інструменти. Перша версія одного зі скриптів містила помилку — завдання в планувальнику запускало файл з іншою назвою, ніж збережений, — і її швидко виправили. DSLU, яка кілька днів стежила за репозиторіями зловмисників, також фіксувала постійні зміни коду, через що хеші шкідливих файлів весь час змінюються.
За даними DSLU, на скомпрометованих машинах інструментарій здатен на значно більше, ніж початкова розвідка: збирати дані з месенджерів, зокрема Telegram, і встановлювати повний віддалений доступ через AnyDesk. У логах репозиторіїв угруповання дослідники знайшли назви понад 45 скомпрометованих компʼютерів — ідеться про всю інфраструктуру, а не лише про українські цілі.
Японський слід і корейські «страхові» документи
У тій самій GitLab-інфраструктурі знайшлися японськомовні приманки: десятисторінковий аналіз рішень Міжнародного кримінального суду та сторінка з колонки газети Nikkei зі спогадами колишнього дипломата. Репозиторії містили теки з назвами на кшталт DESKTOP-ME9BRRQ чи OFFICE-INOUE — імовірно, імена компʼютерів жертв. Це вказує, що ті самі інструменти могли використовувати і проти японських фахівців з міжнародного права та політики.
Паралельно Kimsuky продовжує атакувати Південну Корею ярликами під виглядом страхових, фінансових та адміністративних документів. Із 62 нещодавно зібраних зразків 55 запускали обфускований PowerShell-код.
Чому дослідники повʼязують атаки з Kimsuky
Genians атрибутує кампанію угрупованню Kimsuky на підставі сукупності технічних збігів з попередніми атаками Operation GitPower:
однакові назви та ролі скриптів (ini — завантажувач, help.ini — модуль збору даних) і майже ідентичний код — з тими самими назвами змінних і способом передавання даних через GitHub API;
однаковий шаблон назв завдань у планувальнику (GoogleUpdateTaskMachineUA{1C791230-CA8D-6D04-AC55-…}) і назв файлів з викраденими даними;
характерне маскування коду вставками «сміттєвих» рядків, зокрема слова «wolf», — так само, як в атаках з CHM-файлами 2025 року;
обліковий запис корейського поштового сервісу Kakao у метаданих комітів — Kimsuky неодноразово використовував корейські поштові сервіси;
піддомени serveirc[.]com для фішингу: подібний домен нещодавно використовували проти південнокорейських експертів з питань КНДР.
Навіщо Пхеньяну українські експерти
Genians припускає, що атаки на Україну можуть бути розвідувальними операціями зі збору інформації про війну, втрати північнокорейських військ, допити та поводження з полоненими, а також про консультації між Південною Кореєю та Україною.
Контекст для цього є. За оцінками України та Південної Кореї, з 2024 року КНДР відправила на підтримку росії близько 14–15 тисяч військових. Двох північнокорейських солдатів, яких українські сили взяли в полон у Курській області в січні 2025 року, у вересні 2026-го передали до Південної Кореї — про це президент Володимир Зеленський повідомив у виступі на Генасамблеї ООН 23 вересня.
На думку дослідників, свідчення полонених можуть розкрити масштаб і маршрути перекидання військ, склад сил, систему командування, бойові методи та реальні втрати. Тож Пхеньян може посилювати кіберрозвідку проти відповідних установ і ключових людей, щоб заздалегідь знати, що саме стане публічним і як реагуватимуть Сеул та Київ.
Як розпізнати таку атаку
Для експертів, журналістів і представників громадських організацій
Перевіряйте домен відправника. Організатори конференцій та аналітичні центри пишуть з корпоративних адрес, а не з Proton Mail чи Gmail. Якщо запрошення виглядає привабливо, підтвердіть його через офіційний сайт заходу або інший незалежний канал.
Насторожуйтеся, коли «чисте» листування раптом переходить до архіву. Саме так працює схема reply-baiting: спершу ввічлива розмова, потім — посилання на «матеріали».
Увімкніть відображення розширень файлів у Провіднику Windows. Файл, назва якого закінчується на .pdf.lnk, — це ярлик, а не документ.
Не відкривайте «документи» з GitHub, GitLab чи Codeberg за посиланням з листа. Це платформи для програмного коду, а не для обміну звітами.
Встановлюйте Zoom та інші застосунки лише з офіційних сайтів, а не за посиланнями з листування.
Не вводьте пароль на сторінці, куди привело посилання з листа. Для облікових записів Google увімкніть двофакторну автентифікацію, а краще — ключі доступу (passkeys) або апаратні ключі безпеки.
Звертайте увагу на мовні нестиковки: помилки в роді, раптову зміну тону, кілька різних сервісів в одному запрошенні.
Повідомляйте про підозрілі листи до CERT-UA та ІТ-фахівців своєї організації.
Для ІТ-адміністраторів і фахівців з безпеки
Відстежуйте запуск exe, curl.exe і PowerShell з ярликів, а також PowerShell з параметром обходу політики виконання та прихованим вікном.
Перевіряйте завдання планувальника, що імітують оновлення Google, OneDrive чи Zoom, особливо з інтервалом 1, 15 або 30 хвилин, і скрипти VBE/VBS у C:\Users\Public\Music, C:\Users\Public\Videos та %APPDATA%.
Не блокуйте GitHub чи GitLab повністю — аналізуйте, які процеси до них звертаються, з якими командами та що відбувається після завантаження.
Звіртеся з індикаторами компрометації нижче та повним переліком у звіті Genians.
Індикатори компрометації (вибірка)
Повний перелік — 85 MD5-хешів, 6 IP-адрес командних серверів, 57 доменів і 37 адрес електронної пошти — наведено в звіті Genians. Додаткові хеші SHA-256 та URL — у розслідуванні DSLU.
Тип Значення Адреси відправників kcscon@proton[.]me; info.seclab.noreply@gmail[.]com Акаунт у метаданих комітів ken0723@kakao[.]com Фішингові домени security-zooma.serveirc[.]com; mailsecurity.serveirc[.]com; security-profile.serveirc[.]com Домени приманок і завантажувачів dofamini.com[.]ua; kovalenko.dothome.co[.]kr; p1o2i3u4y5t6r7e8w9q0.medianewsonline[.]com Командні сервери 111.92.246[.]145 (TCP 12345); 85.155.224[.]59 Репозиторії GitLab: kickball12/bahubali, galata20/shiba; Codeberg: tomas-89 Завдання планувальника GoogleUpdateTaskMachineUA{1C791230-CA8D-6D04-AC55-E498ABE7C33}; OneDriveUpdateScheduler; Zoom-Auto-Installer Назви файлів KCSCON_2026_Official_Invitation.pdf.lnk; Аналітичний_звіт_Наталії.zip; zoominstaller.exe; first.ini; help.ini
Ця стаття Північнокорейські хакери Kimsuky атакують українських експертів фейковими запрошеннями на конференції раніше була опублікована на сайті CyberCalm, її автор — Наталя Зарудня