У грудні 2022 року Apple анонсувала три функції, які мали закрити хмарні дані й листування користувачів навіть від самої компанії. Майже чотири роки потому всі вони доступні в Україні, а одна стала предметом судового протистояння між Apple та урядом Великої Британії. Що саме захищають ці функції, як їх увімкнути і де закінчується їхній захист.
Головне
Посилений захист даних збільшує кількість категорій iCloud із наскрізним шифруванням з 15 до 25 — серед них резервні копії, «Фото» і «Нотатки».
Пошта iCloud, «Контакти» і «Календарі» лишаються без наскрізного шифрування навіть з увімкненою функцією.
Після вмикання Apple не зможе відновити доступ до даних: потрібен контакт для відновлення або 28-символьний ключ відновлення.
Перевірка ключа контакту в iMessage виявляє підміну співрозмовника на рівні серверів, але не захищає від фішингу.
Ключі безпеки FIDO замінюють шестизначні коди під час входу в обліковий запис Apple; потрібно щонайменше два ключі.
У Великій Британії посилений захист даних недоступний новим користувачам із лютого 2025 року, в Україні функція працює.
Що Apple анонсувала у 2022 році і коли це запрацювало
7 грудня 2022 року Apple представила три функції безпеки: посилений захист даних для iCloud (Advanced Data Protection), перевірку ключа контакту в iMessage (iMessage Contact Key Verification) і ключі безпеки для облікового запису Apple (Security Keys). Компанія обіцяла запустити розширений захист даних у США до кінця 2022 року, а в решті світу — на початку 2023-го, ключі безпеки — на початку 2023-го, перевірку ключа контакту — протягом 2023 року.
Із запізненням вийшла лише одна з трьох функцій. Посилений захист даних і ключі безпеки стали доступні в усьому світі з виходом iOS 16.3 23 січня 2023 року. Перевірка ключа контакту потребує iOS 17.2 і зʼявилася лише наприкінці 2023 року. А в лютому 2024 року Apple додала до iMessage ще й постквантовий протокол шифрування PQ3.
Посилений захист даних: що шифрує і чого не шифрує
За замовчуванням iCloud працює в режимі стандартного захисту даних. Інформація шифрується під час передавання і на серверах, але ключі шифрування зберігаються в дата-центрах Apple, тож компанія може розшифрувати дані — наприклад, під час відновлення доступу до облікового запису, — а отже, технічно може й передати їх правоохоронцям на законний запит. Наскрізним шифруванням у цьому режимі захищено 15 категорій, зокрема паролі у «Звʼязці ключів» iCloud, дані «Здоровʼя» та «Повідомлення» в iCloud.
Посилений захист даних видаляє ключі з серверів Apple і залишає їх лише на довірених пристроях користувача. Кількість категорій із наскрізним шифруванням зростає до 25. До захищених додаються:
резервні копії iCloud, зокрема резервні копії «Повідомлень»;
iCloud Drive;
«Фото» і «Нотатки»;
«Нагадування» і закладки Safari;
«Швидкі команди» і «Диктофон»;
картки в Wallet;
дошки Freeform.
На момент анонсу у 2022 році Apple називала 14 і 23 категорії відповідно — відтоді перелік розширився.
Що лишається поза наскрізним шифруванням
Пошта iCloud, «Контакти» і «Календарі» не отримують наскрізного шифрування навіть із посиленим захистом. Причина технічна: ці сервіси мають працювати з глобальними стандартами електронної пошти, CardDAV і CalDAV, які наскрізного шифрування не підтримують.
Під стандартним захистом лишаються й деякі метадані: дати створення і змін файлів, контрольні суми фото, назви і моделі пристроїв у резервних копіях. За поясненням Apple, вони потрібні для сортування та оптимізації сховища.
Ще один виняток — спільний доступ. Спільна робота в Pages, Numbers і Keynote, спільні альбоми у «Фото» та будь-які матеріали, якими поділилися через опцію «будь-хто з посиланням», не мають наскрізного шифрування навіть з увімкненим розширеним захистом. Спільна медіатека iCloud, спільні папки iCloud Drive і спільні нотатки лишаються захищеними, якщо розширений захист увімкнули всі учасники.
Вимоги і як увімкнути
Для вмикання розширеного захисту даних потрібні:
обліковий запис Apple із двофакторною автентифікацією;
код-пароль або пароль на пристрої;
щонайменше один контакт для відновлення або ключ відновлення;
оновлене програмне забезпечення на всіх пристроях, де виконано вхід в обліковий запис: від iOS 16.2, iPadOS 16.2, macOS 13.1, watchOS 9.2, tvOS 16.2, iCloud для Windows 14.1.
Керовані облікові записи (Managed Apple Account) і дитячі облікові записи функцію не підтримують. Порядок вмикання на iPhone або iPad:
Відкрити «Параметри» і торкнутися свого імені.
Перейти в розділ iCloud.
Прокрутити вниз, вибрати «Посилений захист даних» і натиснути «Увімкнути посилений захист даних».
Перевірити способи відновлення і дотримуватися інструкцій на екрані.
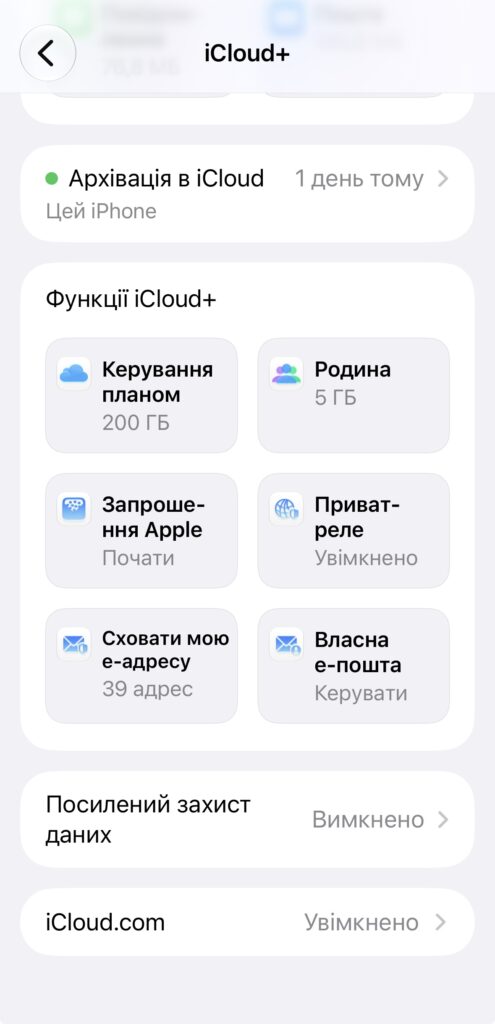
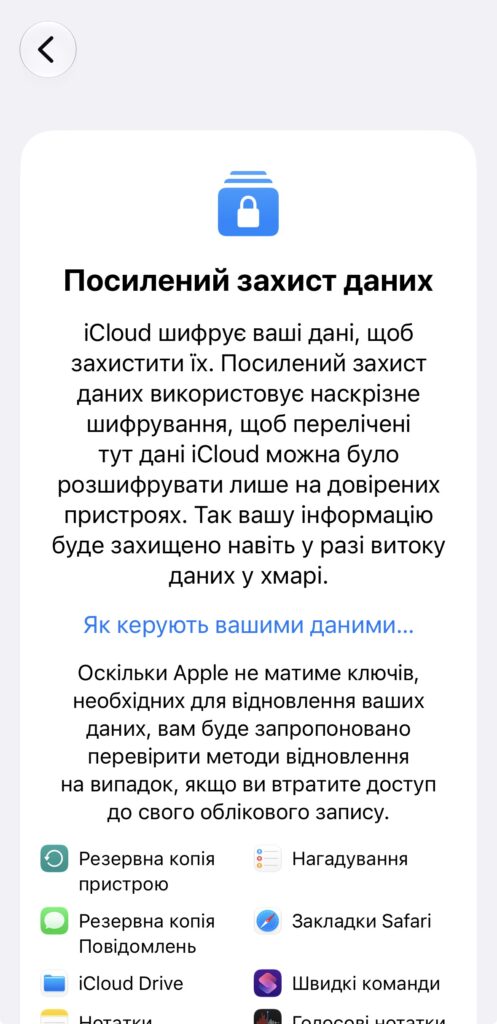
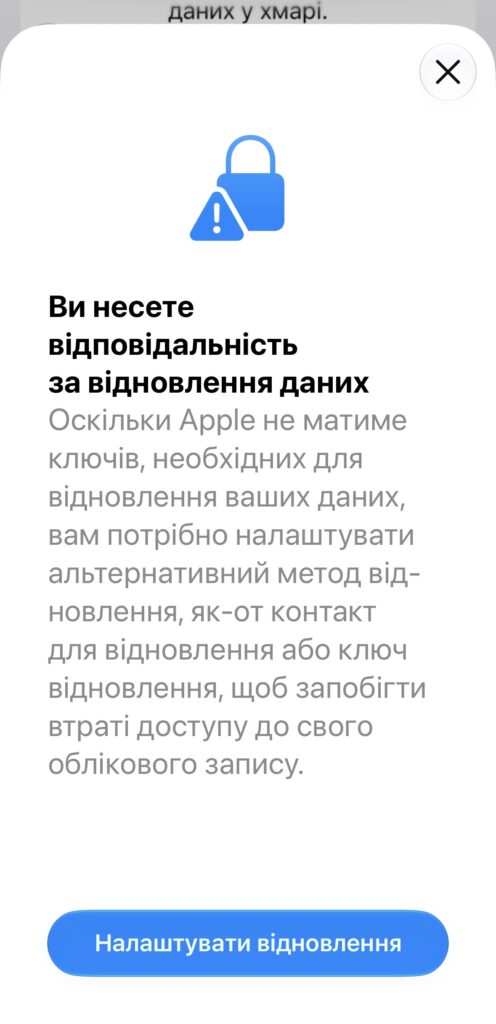
На Mac шлях такий: меню Apple → «Системні параметри» → імʼя користувача → iCloud → «Посилений захист даних» → «Увімкнути». Увімкнення на одному пристрої поширює захист на весь обліковий запис. Якщо якийсь пристрій не вдається оновити, його доведеться видалити зі списку пристроїв облікового запису.
Головний ризик — відновлення доступу
Після вмикання функції Apple не має ключів шифрування, тож служба підтримки не зможе повернути втрачені дані. Відновити їх можна лише трьома способами: кодом-паролем або паролем одного з пристроїв, через контакт для відновлення або ключем відновлення — секретним кодом із 28 символів. Контакт для відновлення не отримує доступу до облікового запису: він лише може згенерувати код, що допоможе власникові повернути доступ.
Крім того, за замовчуванням вимикається доступ до даних через iCloud.com. Його можна повернути в налаштуваннях, і тоді кожен вхід у браузері потрібно тимчасово підтверджувати з довіреного пристрою. Вимкнути посилений захист можна будь-коли: пристрій знову завантажить ключі на сервери Apple, і обліковий запис повернеться до стандартного захисту.
Читайте такожЗахист украденого пристрою на iPhone: як увімкнути, як вимкнути і що таке захисна затримка
Перевірка ключів контактів в iMessage
iMessage і без цієї функції шифрує повідомлення наскрізно. Перевірка ключів контактів захищає від складнішого сценарію: коли надзвичайно підготовлений зловмисник — наприклад, державне хакерське угруповання — зламує сервери Apple і непомітно додає власний пристрій до чужого облікового запису, щоб читати листування. Apple адресує функцію насамперед журналістам, правозахисникам і посадовцям.
Якщо обидва співрозмовники увімкнули перевірку, система автоматично звіряє ключі через механізм прозорості ключів (Key Transparency) і показує попередження, коли щось не збігається — наприклад, коли до облікового запису співрозмовника додано невідомий пристрій. Для додаткової певності можна звірити коди перевірки особисто, через FaceTime або інший захищений дзвінок, а також поділитися публічним кодом перевірки, який не містить приватної інформації.
Apple окремо застерігає: функція не захищає від фішингу і шахрайських повідомлень. Вона гарантує, що повідомлення надходять від справжнього облікового запису, але не перевіряє, чи чесні наміри в людини за ним.
Вимоги і як увімкнути
Перевірка ключа контакту працює, якщо на всіх пристроях, де виконано вхід в iMessage, встановлено iOS 17.2, iPadOS 17.2, macOS 14.2, watchOS 10.2, visionOS 1.1 або новіші версії. Також потрібні вхід в iCloud та iMessage з одного облікового запису, увімкнена «Звʼязка ключів» iCloud, двофакторна автентифікація і код-пароль на всіх пристроях. Керовані облікові записи не підтримуються.
Відкрити «Параметри» (на Mac — «Системні параметри») і вибрати своє імʼя.
Прокрутити вниз до пункту «Перевірка ключів контактів».
Увімкнути «Перевірка в iMessage» і натиснути «Продовжити».
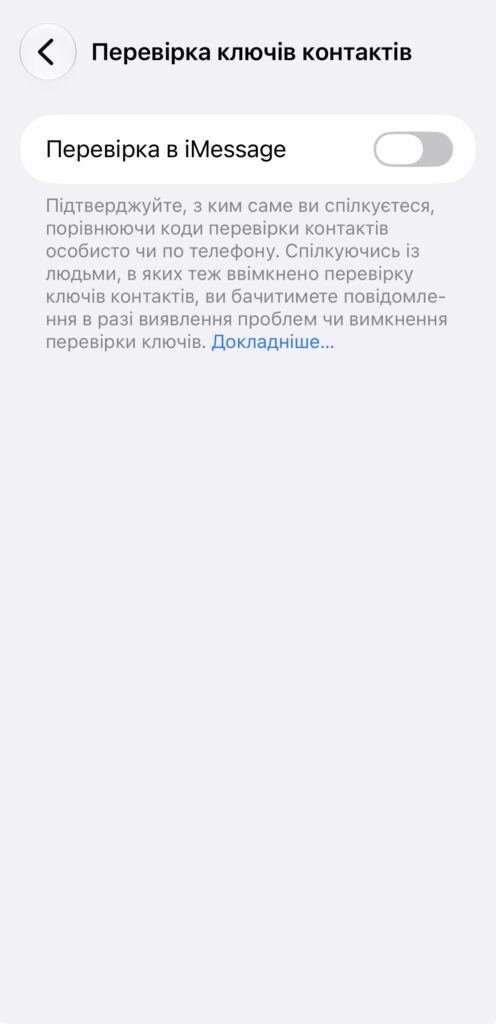
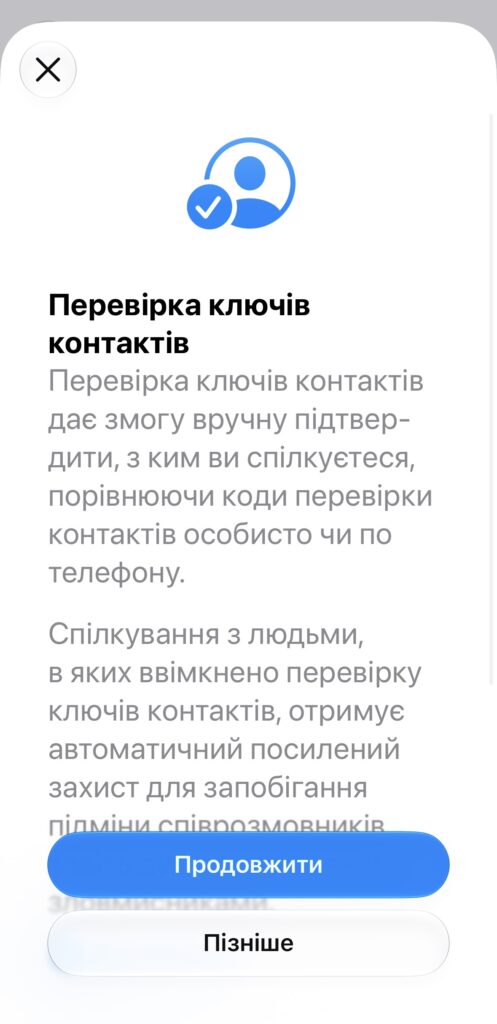
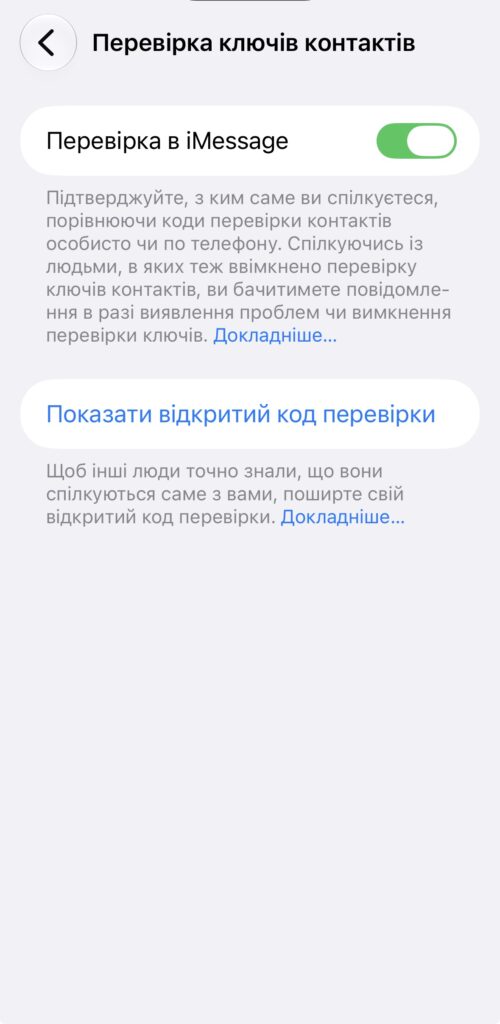
Щоб вручну звірити код зі співрозмовником, потрібно відкрити розмову в «Повідомленнях», торкнутися імені контакту і вибрати «Перевірити контакт…». Якщо коди збігаються, контакт позначають як перевірений; якщо ні — Apple радить припинити листування, доки не вдасться переконатися, що на іншому боці саме та людина.
Ключі безпеки для облікового запису Apple
Ключі безпеки — це фізичні пристрої стандарту FIDO у формі флешки або брелока. Після їх підключення вхід в обліковий запис Apple на новому пристрої чи в браузері, скидання пароля і розблокування облікового запису вимагають пароля і ключа (або вже довіреного пристрою Apple поруч). Шестизначні коди підтвердження більше не використовуються, тож зловмисник не може віддалено перехопити чи виманити другий фактор автентифікації. Apple розраховує цю функцію на людей, які можуть стати ціллю цільових атак, фішингу та соціальної інженерії.
Що потрібно для налаштування:
щонайменше два сертифіковані ключі FIDO (максимум — шість);
iOS 16.3, iPadOS 16.3, macOS Ventura 13.2 або новіші версії на всіх пристроях облікового запису;
увімкнена двофакторна автентифікація;
актуальний браузер, а для iCloud для Windows — версія 15 або новіша.
Важливо підібрати роʼєм. Ключі з NFC працюють тільки з iPhone, USB-C — з iPhone 15 і новішими та більшістю Mac, Lightning — з iPhone 14 і старшими моделями. Найуніверсальніший варіант — ключ, що поєднує NFC і USB-C. Серед прикладів Apple називає YubiKey 5C NFC і YubiKey 5Ci.
Головний ризик — втрата доступу. Якщо загубити всі довірені пристрої та всі ключі, обліковий запис можна втратити назавжди, тому Apple радить зберігати ключі в різних місцях, наприклад один удома, інший на роботі. Під час налаштування система виходить з облікового запису на пристроях, якими не користувалися понад 90 днів: повернутися на них можна лише після оновлення програмного забезпечення. Дитячі та керовані облікові записи функцію не підтримують.
Ключі додають так: «Параметри» → імʼя користувача → «Вхід і безпека» → «Двофакторна автентифікація» → «Ключі безпеки» → «Додати ключі безпеки». Якщо видалити всі ключі, обліковий запис повернеться до звичайних шестизначних кодів.
Читайте такожДослідники Calif зламали iPhone у режимі карантину, і злам пережив оновлення до iOS 27.2
PQ3: постквантове шифрування iMessage
У лютому 2024 року Apple оголосила PQ3 — новий криптографічний протокол iMessage, що поєднує класичну криптографію на еліптичних кривих із постквантовим алгоритмом Kyber, стандартизованим NIST як ML-KEM. Він захищає від атак за схемою «збери зараз — розшифруй потім»: коли зашифроване листування накопичують, щоб розшифрувати після появи достатньо потужних квантових компʼютерів. Крім того, протокол регулярно оновлює ключі всередині розмови, тож компрометація одного ключа не відкриває всього листування.
Підтримка PQ3 зʼявилася з iOS 17.4, iPadOS 17.4, macOS 14.4 і watchOS 10.4 і вмикається автоматично — користувачеві нічого налаштовувати не потрібно.
Велика Британія: країна, де розширений захист даних недоступний
Функція, яку Apple позиціювала як глобальну, натрапила на опір британського уряду. На початку 2025 року МВС Великої Британії, за даними The Washington Post, надіслало Apple таємне технічне розпорядження (technical capability notice) на підставі Закону про слідчі повноваження 2016 року з вимогою забезпечити доступ до зашифрованих даних iCloud. Замість того щоб створювати бекдор, Apple у лютому 2025 року припинила пропонувати розширений захист даних новим користувачам у Великій Британії.
Як ми вже неодноразово заявляли, ми ніколи не створювали бекдор чи майстер-ключ для жодного з наших продуктів або сервісів і ніколи цього не зробимо
Apple, заява на сторінці підтримки компанії
Британці, які увімкнули функцію раніше, поки що зберігають її. Apple пообіцяла згодом дати їм час, щоб вимкнути захист самостійно, — на сторінці компанії ця вимога досі сформульована як майбутня. Наскрізне шифрування iMessage і FaceTime, а також 15 базових категорій iCloud у Великій Британії діють і далі.
Перше розпорядження стосувалося даних користувачів у всьому світі, зокрема американців. Після тиску з боку Вашингтона Лондон від нього відмовився, і в жовтні 2025 року Трибунал зі слідчих повноважень (IPT) закрив першу скаргу Apple через «зміну обставин». Проте МВС видало нове розпорядження, яке стосується лише британських користувачів, і в липні 2026 року Apple оскаржила його в тому самому трибуналі. Рішення у справі немає, розширений захист даних у Великій Британії не відновлено.
В Україні розширений захист даних доступний без обмежень: за словами Apple, функція працює всюди, крім Великої Британії.
Apple і приватність: репутація із застереженнями
Ставка на захист даних — частина публічного образу Apple. У лютому 2016 року компанія відмовилася виконати судовий наказ і створити для ФБР спеціальну версію iOS, яка дозволила б зламати iPhone 5c одного з нападників, що в грудні 2015 року вбили 14 людей у Сан-Бернардіно (Каліфорнія). Генеральний директор Apple Тім Кук тоді назвав таку версію бекдором і заявив, що гарантувати контроль над нею неможливо.
Перед виставкою CES 2019 у Лас-Вегасі Apple розмістила на фасаді готелю білборд з написом «Що відбувається на вашому iPhone, залишається на вашому iPhone». А популярні твердження про те, що техногіганти роблять із даними користувачів, і досі формують очікування щодо всієї галузі.
Проте історія не бездоганна. У серпні 2021 року Apple анонсувала систему, яка мала перевіряти фото перед завантаженням в iCloud на наявність матеріалів сексуального насильства над дітьми (CSAM). Експерти з приватності і безпеки розкритикували її як потенційний бекдор, який уряди могли б використати для стеження. У грудні 2022 року — того самого дня, коли анонсували розширений захист даних, — Apple остаточно відмовилася від цього плану.
Новий виток дискусії — листопад 2026 року. Apple повідомила, що з iOS 27.3, iPadOS 27.3, macOS 27.3 і visionOS 27.3 перевірятиме на «шкідливий вміст» фото і файли з iCloud, якими поділилися через опцію «будь-хто з посиланням». Такі матеріали й раніше не мали наскрізного шифрування навіть із розширеним захистом даних. Що саме компанія вважає шкідливим вмістом, вона не уточнює. Перевірка не стосується приватних файлів і посилань, доступних лише запрошеним людям. Публічний реліз оновлень очікується в грудні.
Кому варто вмикати ці функції
Розширений захист даних має сенс для більшості власників iPhone, які зберігають в iCloud резервні копії, фото і документи та готові відповідально поставитися до ключа відновлення. Журналістам, військовим, волонтерам, правозахисникам, посадовцям і всім, хто може опинитися під прицілом російських спецслужб, варто поєднати всі три функції, а за потреби — увімкнути й режим карантину.
Перед вмиканням слід:
оновити всі пристрої облікового запису або видалити ті, що не оновлюються;
налаштувати контакт для відновлення і/або ключ відновлення, а сам ключ зберігати офлайн, окремо від пристроїв;
для ключів безпеки — придбати щонайменше два і тримати їх у різних місцях;
не ділитися чутливими файлами через «будь-хто з посиланням» — для них краще обирати доступ лише для запрошених людей.
Ця стаття Посилений захист даних iCloud, перевірка ключа контакту і ключі безпеки: як Apple посилила захист iCloud та iMessage раніше була опублікована на сайті CyberCalm, її автор — Наталя Зарудня