Дослідники словацької компанії ESET виявили раніше не задокументований набір шкідливих інструментів Cereal, який вбудовується в поштові сервери Microsoft Exchange і непомітно відбирає листи, що проходять через них. Інструментарій знайшли в державних установах Казахстану та Румунії; в румунській установі його налаштували на пошук листів, надісланих на адреси НАТО та Європейського Союзу або отриманих від них. ESET з високим ступенем упевненості повʼязує Cereal з російським APT-угрупованням Turla, яке, за поширеною оцінкою, входить до структури ФСБ.
На скомпрометованому сервері Exchange найцікавіше — не завжди лист, що надходить до скриньки користувача. Десь у національній урядовій установі посадовець надсилає лист колезі з міжнародного військового альянсу. Повідомлення виходить через сервер Microsoft Exchange саме так, як має, і нічого не викликає підозр. Але ще до того, як лист залишить будівлю, фрагмент коду непомітно перевіряє його, вирішує, що він становить інтерес, і відкладає копію для сторонніх очей, тоді як оригінал продовжує свій шлях
Матіас Пороллі, дослідник ESET
Дві жертви та політичний контекст
Як розповідають у ESET, інструментарій уперше знайшли 28 листопада 2025 року на сервері Exchange державної установи Казахстану. Після доналаштування детектування той самий набір виявили в румунській державній організації, скомпрометованій 23 грудня 2025 року. Як саме зловмисники отримали первинний доступ до серверів, у публікації ESET не повідомляється.
Вибір цілей вписується у звичну географію Turla: за даними телеметрії ESET, близько 70% країн, які угруповання атакувало з 2022 року, — це колишні радянські республіки або європейські держави, що свого часу були тісно повʼязані з СРСР.
Дослідники вказують і на політичні передумови. Від початку 2025 року Румунія фіксувала кілька випадків падіння російських дронів поблизу свого кордону або на власній території; румунська влада реагувала різко й закликала до місії НАТО в Чорноморському регіоні. Казахстан, за повідомленнями, з січня 2026 року почав депортувати частину росіян і критиків режиму, які знайшли там притулок після повномасштабного вторгнення росії в Україну. На думку ESET, доступ до казахстанської державної установи міг дати операторам уявлення про російських дисидентів, відомих місцевій владі, але ще не внесених до списків на депортацію.
Ще одна деталь: пік активності в Казахстані припав на 15 січня 2026 року — наступний день після Старого Нового року, який досі неофіційно відзначають у росії та деяких сусідніх країнах. Шкідливе ПЗ свят не святкує, а от його оператори — цілком, зауважують дослідники.
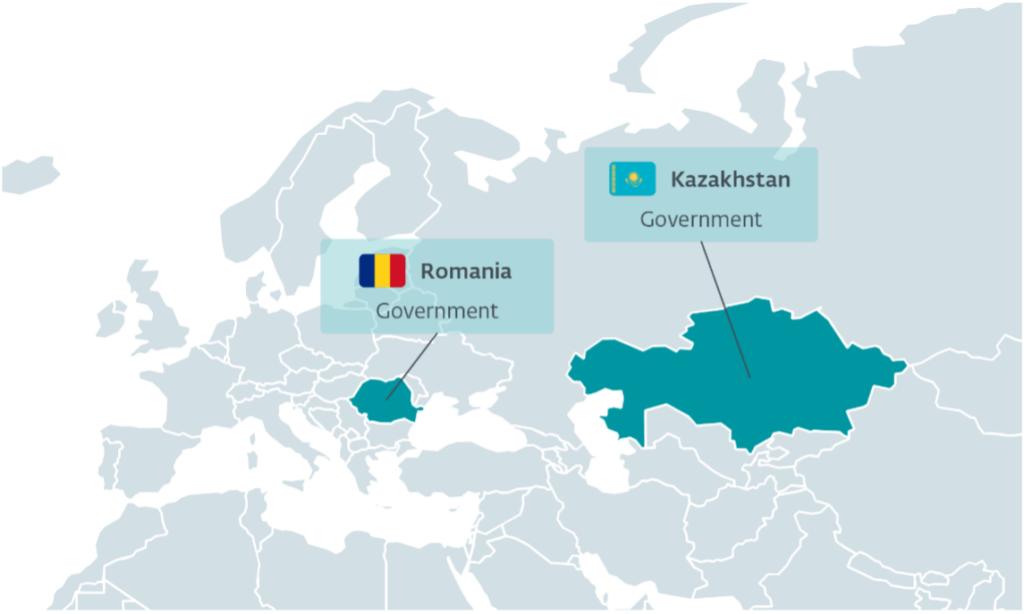
Країни та сектори, в яких ESET зафіксувала компрометацію інструментарієм Cereal. Джерело: ESET
Сервер жертви замість командного центру
Головна особливість Cereal — відсутність зовнішньої інфраструктури управління (C&C). Більшість бекдорів періодично звертаються до серверів операторів і залишають сліди: домени, IP-адреси, хостинг-провайдерів, за якими їх виявляють і блокують. Основний бекдор інструментарію, CerealNeuron, натомість пасивно чекає вхідних запитів на самому скомпрометованому сервері Exchange. Запити надходять на адреси, що імітують звичайний трафік Outlook Web Access, Autodiscover та ActiveSync, — саме той трафік, який захисники найменше схильні блокувати. Якщо запит не проходить перевірку, бекдор перенаправляє клієнта на правдоподібну сторінку помилки Exchange.
Через це ESET не вдалося встановити навіть IP-адреси, з яких працювали оператори. Для резервного доступу передбачено варіант CerealHermit без мережевих функцій: він читає зашифровані команди з файлів на диску.
Кожну команду оператори доставляють як окрему невелику скомпільовану .NET-програму: вивантаження поштових скриньок через Exchange Web Services, запити до Active Directory, WMI-запити, витягування секретів LSA (облікових даних, які Windows зберігає локально), робота з файлами. Велика кількість майже однакових бінарних файлів, на думку дослідників, свідчить про внутрішній фреймворк, що автоматизує компіляцію та пакування команд.
Як CerealBox відбирає листи
Модуль збору пошти CerealBox впроваджується безпосередньо в процес EdgeTransport.exe, який обробляє потік пошти в Exchange. Turla й раніше зловживала транспортними агентами — легітимною функцією Exchange для фільтрації спаму та подібних завдань, — проте встановлені агенти залишають сліди в конфігурації сервера. CerealBox діє інакше: не реєструє власного агента, а обгортає обробники вже завантажених агентів у памʼяті. Пошта ходить як зазвичай, а в налаштуваннях Exchange не зʼявляється нічого нового. За даними ESET, такої техніки раніше не фіксували в жодному сімействі шкідливого ПЗ.
CerealBox відбирає листи з вкладеннями .doc, .docx або .pdf, які відповідають заданим спискам відправників, отримувачів, фрагментів теми чи назв файлів. Відібрані повідомлення стискаються, шифруються й зберігаються на диску, після чого оператори вивантажують і видаляють їх командами через CerealNeuron.
.NET-трюки, рідкісні навіть для APT
Назва інструментарію походить від серіалізації — техніки пакування даних і коду для передавання, на якій тримаються всі компоненти. Лише один із них, CerealLoader, записується на диск як розпізнаваний .NET-файл; решта доставляється в зашифрованих контейнерах і виконується в памʼяті.
CerealLoader використовує маловідому функцію специфікації .NET — VTable Fixups, — щоб запустити машинний код ще до того, як середовище виконання .NET почне обробляти звичайні інструкції. Аналітик, який дивиться лише на .NET-частину, бачить код, що нічого не робить, хоча корисне навантаження вже спрацювало. Завантажувач маскувався під системні бібліотеки в папці C:\Windows\System32\wbem\, звідки його автоматично підвантажувала служба WMI. Ще один прийом — підміна файлів у кеші попередньо скомпільованих бібліотек .NET: отримавши шкідливу версію замість справжньої, Exchange спершу виконував код зловмисників, а потім непомітно повертався до легітимної бібліотеки.
Поєднання цих технік робить Cereal досить складним порівняно з більшістю APT-кампаній, які останнім часом досліджувала ESET.
Чому це стосується України
Turla, відоме також як Snake, — одне з найдавніших угруповань кібершпигунства: воно діє щонайменше з 2004 року й атакує уряди, дипломатичні місії та оборонні організації, передусім у Європі, Центральній Азії та на Близькому Сході. Британський NCSC повʼязує його з 16-м центром ФСБ — головним підрозділом радіоелектронної розвідки.
У вересні 2025 року ESET задокументувала перші відомі випадки співпраці Turla з угрупованням Gamaredon, яке СБУ повʼязує з 18-м центром ФСБ в окупованому Криму. Інструменти Gamaredon використовували, щоб розгортати й перезапускати бекдор Turla Kazuar на компʼютерах в Україні. За даними ESET, обидва угруповання останнім часом зосереджувалися на українському оборонному секторі.
ESET оприлюднила індикатори компрометації в репозиторії на GitHub та в технічному звіті — їх варто звірити адміністраторам локальних серверів Exchange. «Для Turla сервери Exchange — не просто поштові сервери, а довговічні точки збору даних, внутрішні вузли виконання команд і зручне середовище для приховування складних .NET-технік», — підсумовують дослідники.
Ця стаття Повʼязане з ФСБ угруповання Turla перехоплювало урядове листування з НАТО та ЄС через сервери Microsoft Exchange раніше була опублікована на сайті CyberCalm, її автор — Наталя Зарудня