Чому AI-агенти й паролі не мають зустрічатися
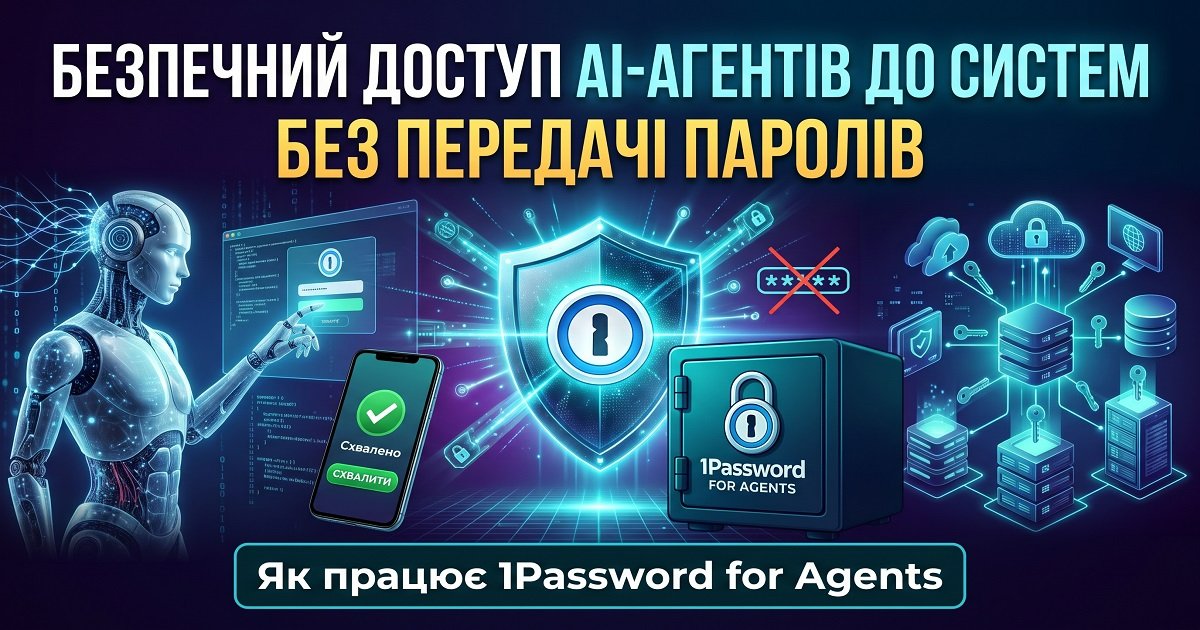
Ще недавно AI-агент, що натрапляв на сторінку входу, залишав два погані варіанти. Можна перехопити браузер і щоразу вводити пароль вручну, а це нівелює сенс автоматизації. Або вставити облікові дані в промпт, і тоді модель отримує ключ, яким може користуватися ще довго після завершення завдання. Саме цю дилему має розв'язати безпечний доступ AI-агентів до систем, перш ніж агентам можна буде довіряти щось важливе.
22 жовтня 2026 року 1Password оголосила вихід із цієї дилеми, і для компанії ідея, що за нею стоїть, важить значно більше, ніж для приватного користувача. Проте сам продукт не зовсім такий, як подають заголовки, а головний ризик ховається в розриві між запуском і справжнім корпоративним впровадженням. До цього розриву ще дійдемо.
Вхід в обліковий запис — найнудніший момент будь-якого робочого процесу. І саме в цей момент автоматизація або лишається під контролем, або тихо виходить з-під нього.
Кожна компанія, яка підключає AI-агента до CRM, банківського порталу, системи закупівель чи кабінету постачальника, мусить відповісти на одне питання: де живуть облікові дані, поки агент працює? Більшість команд відповідає на нього випадково: спільний пароль у конфіг-файлі або в чаті. Матеріал розбирає, що саме випустила 1Password, яка архітектура стоїть за цим підходом, як покроково його налаштувати і що має перевірити CISO перед підписанням.