Автоматизований трафік другий рік поспіль переважає людський. У 2025 році на ботів припало понад 53% усіх запитів до вебсайтів і застосунків, а 40% трафіку генерували шкідливі боти. Такі дані наводить французька компанія Thales у щорічному звіті Bad Bot Report 2026 з підзаголовком «Шкідливі боти в епоху агентів». Головний висновок дослідження: штучний інтелект не лише збільшує кількість атак, а й стирає межу між корисною та шкідливою автоматизацією — і саме це стає головним викликом для захисту.
Головне
У 2025 році боти згенерували 53% інтернет-трафіку, шкідливі — 40%; частка людей знизилася до 47%.
Кількість заблокованих атак за участі ШІ зросла у 12,5 раза — з 2 до 25 млн на добу.
ШІ-агенти стали третьою категорією трафіку поряд із «хорошими» та шкідливими ботами.
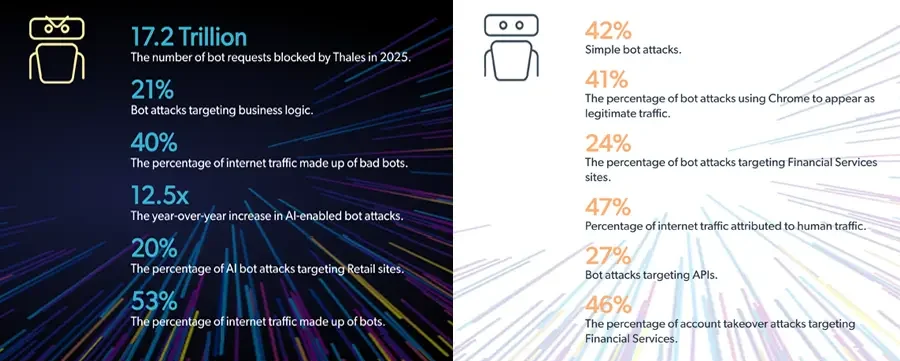
27% бот-атак спрямовано на API, фінансовий сектор отримав 46% атак на захоплення облікових записів.
Кількість атак на захоплення облікових записів у липні 2025 року була на 70% вищою, ніж рік тому.
Звіт — уже 13-й за ліком — ґрунтується на даних команд Thales Threat Research і Security Analyst Services, які щодня розслідують і відбивають бот-атаки на клієнтів компанії. Загалом за 2025 рік Thales заблокувала 17,2 трлн запитів від ботів. Варто зважати, що це картина, яку бачить один постачальник засобів захисту (до групи Thales входить Imperva), а не вимір усього інтернету, тож цифри найкраще читати як індикатор тенденцій.
Людей в інтернеті стає дедалі менше
За даними Thales, у 2025 році автоматизовані системи створили 53% спостережуваного вебтрафіку проти 51% роком раніше. Із цієї частки 40 процентних пунктів припало на шкідливих ботів (у 2024 році — 37%), ще 13 — на «хороших»: пошукових роботів, ШІ-краулерів та інші нешкідливі сервіси. Людям залишилося 47% трафіку.
Довгострокова динаміка ще показовіша: за десять років частка шкідливих ботів зросла з 15% у 2015 році до 40% у 2025-му, а частка людського трафіку поступово знижується. Автори звіту наголошують, що бот-активність перестала бути епізодичною — повʼязаною з окремими кампаніями скрейпінгу чи підбору паролів. Тепер це постійна й очікувана складова роботи будь-якого онлайн-сервісу.
Читайте такожТеорія мертвого інтернету: як ШІ-агенти та боти перетворили конспірологію на статистику
Атаки за участі ШІ: зростання у 12,5 раза — із застереженням
Середня кількість заблокованих атак, у яких бере участь штучний інтелект, зросла з 2 млн до 25 млн на добу — у 12,5 раза за рік. Утім, у примітці до звіту Thales зазначає, що у 2025 році розширила можливості виявлення ШІ-ботів, тож частина цього зростання може пояснюватися тим, що компанія просто почала бачити більше.
Водночас автори вважають, що реальний масштаб, навпаки, недооцінений. Аналіз охоплює лише ШІ-клієнтів, які себе ідентифікують або спрацьовують на правила захисту. Зловмисники ж можуть розгортати власні чи модифіковані великі мовні моделі, які не називають себе ШІ-агентами і донавчені для атак. Тож видимий ШІ-трафік — лише вершина айсберга.
Найбільше атак ШІ-ботів припало на США (49%), далі — Франція (6%) та Велика Британія, Японія, Індонезія й Німеччина (по 5%). Серед галузей лідирує роздрібна торгівля — 20% атак ШІ-ботів, далі бізнес-послуги та фінансовий сектор (по 14%).
ШІ також знизив поріг входу для простих атак. Їхня частка серед усіх бот-атак навіть трохи зменшилася — з 44% до 42%, — але абсолютна кількість зросла більш ніж на 230%: тепер автоматизацію в масштабі можуть розгорнути й зловмисники без глибоких технічних знань. Решта 58% атак — складні (44%) і помірно складні (14%); ці боти полюють на найцінніші процеси: автентифікацію, бронювання, оформлення замовлень і платежі.
ШІ-агенти — третій тип трафіку
Традиційно автоматизований трафік ділили на дві категорії: «хороші» боти, як-от пошукові роботи, та шкідливі — скрейпери, інструменти для підстановки облікових даних (credential stuffing), скальпери. Тепер, за оцінкою Thales, зʼявилася третя: ШІ-агенти, вбудовані в браузери, пошукові платформи та корпоративні інструменти. Вони відвідують сайти, збирають дані й виконують завдання від імені користувачів — і поведінка, яка ще недавно виглядала б аномальною, стає нормою.
Читайте такожЩо таке ШІ-агенти? Як отримати доступ до команди персоналізованих помічників
Серед ШІ-трафіку, який вдалося ідентифікувати, 85% припадає на краулерів, що збирають дані для навчання моделей, і 15% — на так званих фетчерів, які отримують контент у відповідь на конкретний запит користувача. У тижневій вибірці серед краулерів домінували Meta-ExternalAgent (44%), Applebot (23%) і Bytespider компанії ByteDance (13%), а серед фетчерів — ChatGPT-User (88%).
Легітимність ШІ-ботів не гарантує їхньої нешкідливості. Понад 10% сесій фетчерів і майже 9% сесій краулерів спрацювали на правила виявлення шкідливих ботів, а 4% сесій краулерів — на правила захисту від DDoS-атак. Крім того, власники сайтів самі заблокували 11,9% краулерів і 7% фетчерів за допомогою власних правил: багато адміністраторів відверто не хочуть, щоб ШІ-боти сканували їхні ресурси.
ШІ перетворює автоматизацію з того, що організації намагаються заблокувати, на те, чим вони мають також керувати. Завдання вже не в тому, щоб розпізнати бота, а в тому, щоб зрозуміти, що саме робить бот, агент чи автоматизований процес, чи відповідає це цілям бізнесу і як він взаємодіє з критичними системами.
Тім Чанг, глобальний віцепрезидент і генеральний менеджер напряму безпеки застосунків Thales
Thales очікує, що доступ ШІ-агентів поступово формалізуватиметься. Верифіковані ШІ-боти вже використовують заголовки з криптографічним підписом, що дає змогу відрізнити схваленого агента від невідомої автоматизації. Надалі, на думку авторів, доступ ШІ до сайтів і API регулюватимуть політики, ліміти запитів і комерційні угоди — тобто він може стати керованим і навіть платним каналом.
Які атаки найпоширеніші
Найбільша категорія — загальна автоматизація (29%): підбір паролів, сканування вразливостей, перевірка викрадених облікових даних і масове збирання даних. Друге місце посідають порушення безпеки API (24%) — зокрема помилки авторизації, через які зловмисник отримує доступ до чужих обʼєктів чи функцій. На третьому — зловживання бізнес-логікою (21%), коли боти не зламують застосунок, а використовують його легітимні сценарії роботи у спосіб, якого не передбачали розробники.
Окремо Thales рахує атаки, що відповідають класифікації OWASP Automated Threats — переліку з 21 типу автоматизованих загроз для вебзастосунків. На них припав 21% усіх зафіксованих і відбитих атак.
Сучасні боти, за спостереженнями аналітиків, стали наполегливішими: за допомогою ШІ вони змінюють цифрові відбитки, підлаштовують ритм взаємодії і швидко міняють тактику після блокування. Типова кампанія повертається знову і знову, перебираючи різні кінцеві точки та сценарії, доки не знайде робочий шлях.
API — головна мішень
На API-ендпоінти у 2025 році було спрямовано 27% бот-атак. Аналітики Thales фіксували кампанії, від початку спроєктовані під API: боти взагалі оминають інтерфейс користувача і звертаються напряму до серверної частини з коректно сформованими, автентифікованими запитами. Так зловмисники діють зі швидкістю машини й обходять багато захисних механізмів вебрівня.
Головна складність у тому, що такі зловживання часто не виглядають шкідливими: запити валідні, автентифікація проходить, сценарії виконуються правильно. Шкода виникає через масштаб, наполегливість і мету, а не через «криві» запити. Найпоширеніші загрози для API — витік даних (26%), зловживання бізнес-логікою (13%) та віддалене виконання коду або включення файлів (13%).
Розробники цю загрозу вже відчувають. Згідно з опитуванням Postman State of the API 2025, 50,8% розробників назвали несанкціоновані або надмірні виклики API з боку ШІ-агентів своїм головним безпековим занепокоєнням.
Захоплення облікових записів: плюс 70% за рік
Захоплення облікових записів (Account Takeover, ATO) залишається однією з найстійкіших і найдорожчих форм автоматизованих атак. Попри широке впровадження багатофакторної автентифікації, боти й надалі експлуатують повторне використання паролів і API-сценарії входу. За даними Thales, кількість таких атак стабільно зростала з 2024 року, а з травня по липень 2025-го стався різкий сплеск, який компанія повʼязує з поширенням ШІ-інструментів та агентів. У липні 2025 року атак було на 70% більше, ніж у липні 2024-го.
Майже половина атак на захоплення облікових записів (46%) спрямована на фінансовий сектор — «боти йдуть туди, де гроші». Далі — туризм (17%) і телеком та інтернет-провайдери (13%).
Кейс: 300 тисяч доларів за SMS
Показовий приклад зі звіту — атака типу SMS pumping на глобальну медичну страхову компанію. Платформа надсилала одноразові SMS-коди під час реєстрації та входу. Боти через API автентифікації масово ініціювали відправлення кодів на облікові записи, створені з тимчасових або недійсних адрес електронної пошти. Дані клієнтів не постраждали, але оскільки кожне SMS коштує грошей, за 20 днів рахунок за повідомлення сягнув приблизно 300 тис. доларів. Атаку помітили за аномальними сплесками вихідних SMS, зокрема в регіони, де компанія не має клієнтів. Після інциденту страховик заблокував реєстрацію з одноразових поштових сервісів, запровадив жорсткі ліміти на запити кодів і посилив захист API автентифікації.
Як боти видають себе за людей
Найпопулярніша маска — Chrome: у 2025 році 41% шкідливого бот-трафіку представлявся саме цим браузером (у 2024-му — 39%). На другому місці — Android Browser (17%), що свідчить про важливість мобільного трафіку як прикриття.
Серед тактик ухиляння від виявлення, які Thales називає найпоширенішими у 2025 році:
Навчання на ходу. ШІ аналізує сценарії роботи застосунку й реакцію захисту; аналітики бачили ботів, що адаптувалися вже за кілька годин після впровадження контрзаходів.
Розвʼязання CAPTCHA в масштабі. ШІ послабив класичні CAPTCHA, а «ферми» людей, які розвʼязують їх за гроші, нікуди не зникли — сервіси поєднують обидва підходи.
Резидентні та мобільні проксі. Трафік спрямовують через пристрої реальних користувачів і мережі провайдерів, тож блокування за IP-адресами стає малоефективним.
Підробка цифрових відбитків. Боти динамічно змінюють заголовки й атрибути пристрою, а в складніших випадках повторно використовують токени, файли cookie та ідентифікатори сесій із легітимних сеансів.
Безголові браузери та фреймворки автоматизації. Puppeteer, Selenium і Playwright доповнюють згенерованими ШІ скриптами, що відтворюють багатокрокові сценарії користувача.
Боти як послуга. Скрейпінг і скальпінг можна просто замовити — комерціалізація бот-інструментів продовжує зростати.
Ускладнюють розпізнавання й засоби приватності на кшталт iCloud Private Relay, які приховують особу користувача: відрізнити справжню людину від бота стає важче.
Які галузі під ударом
За загальною кількістю бот-атак лідирує фінансовий сектор (24%), далі — бізнес-послуги (19%), роздрібна торгівля (13%) і туризм (11%). Якщо ж дивитися на частку шкідливих ботів у трафіку самої галузі, картина інша: у телекомі та в інтернет-провайдерів вона сягає 62%, у некомерційних організацій — 58%, у сфері IT — 51%.
Зловживання бізнес-логікою найбільше вражає роздрібну торгівлю (24%) і туризм (17%). Авіакомпанії та туристичні сервіси потерпають від високочастотних запитів до API тарифів, місць і маршрутів, що спотворюють сигнали попиту, на які спираються ціноутворення та планування. Боти «тримають» місця, не викуповуючи їх (seat spinning), і створюють штучний дефіцит. У рітейлі схожа тактика — товари масово додають у кошик без оплати під час гучних релізів і розпродажів.
Зростає і складність атак. У сфері права та державного управління 71% атак класифіковано як складні (у 2024 році — 68%), у геймінгу частка складних атак майже подвоїлася — з 27% до 50%, в освіті — зросла з 3% до 12%. Україна у звіті окремо не фігурує: серед країн найбільше атак припало на США (59%), Австралію (12%) і Велику Британію (9%).
Що з цим робити
Thales підсумовує: завдання вже не в тому, щоб відрізнити людину від бота, а в тому, щоб відрізнити автоматизацію, яка відповідає цілям бізнесу, від тієї, що їх експлуатує. Ключові рекомендації звіту для власників сайтів і онлайн-сервісів:
Визначити політику щодо ШІ-агентів. Вирішити, яким агентам дозволено доступ і до яких розділів, а для невідомої чи ризикованої автоматизації застосовувати обмеження. Відкритий публічний контент і чутливі сценарії — вхід, транзакції, дані — потребують різного рівня контролю.
Виходити з того, що боти вчаться. Статичні правила й фіксовані пороги дедалі частіше програють: захист має адаптуватися й відстежувати зміни в поведінці.
Захищати API як критичну інфраструктуру. Вести актуальний реєстр API, посилювати автентифікацію й авторизацію, моніторити поведінку запитів.
Захищати бізнес-логіку, а не лише сторінки. Розуміти, як виглядає нормальне використання сервісу, — без цього бот-активність здається легітимною, доки не завдасть фінансової шкоди. Для одноразових кодів — ліміти запитів, для реєстрації — блокування одноразових поштових сервісів.
Не покладатися лише на поверхневі сигнали. Репутація IP-адреси, рядок user-agent чи простий ліміт запитів більше не відрізняють бота від людини; потрібен поведінковий аналіз.
Не вимикати базовий захист у «тихі» періоди і не розкривати всю захисну стратегію одразу: зловмисники цілеспрямовано тестують, як і коли спрацьовують контрзаходи.
Варто памʼятати й про те, що файл robots.txt — лише прохання до сумлінних краулерів: шкідливі боти його ігнорують.
Для звичайних користувачів висновок простіший. Атаки на захоплення облікових записів живляться повторним використанням паролів, тож унікальний пароль для кожного сервісу (з менеджером паролів) і ключі доступу (passkeys) там, де вони підтримуються, різко знижують ризик. Багатофакторна автентифікація залишається обовʼязковою, а сповіщення про вхід із нового пристрою допомагають вчасно помітити, що до облікового запису дістався хтось сторонній.
Ця стаття Боти вже генерують більше половини інтернет-трафіку, а атаки за участі ШІ зросли у 12,5 раза: головне зі звіту Thales раніше була опублікована на сайті CyberCalm, її автор — Наталя Зарудня