Як видалити вірус з телефону Android: інструкція
Смартфон розряджається за кілька годин, реклама виринає поверх інших застосунків, а в списку програм зʼявилося щось, чого власник не встановлював. Найімовірніше, на пристрої працює шкідливе ПЗ.
Смартфон розряджається за кілька годин, реклама виринає поверх інших застосунків, а в списку програм зʼявилося щось, чого власник не встановлював. Найімовірніше, на пристрої працює шкідливе ПЗ.
Кіберполіцейські та слідчі ГСУ Національної поліції України за процесуального керівництва
Спуфінг — це підміна ідентифікатора. Номера телефону, який висвічується на екрані. Адреси відправника в листі. Доменного імені сайту. Голосу в слухавці. Мета одна: змусити повірити, що на звʼязку хтось інший — банк, мобільний оператор, керівник або близька людина.
Доксинг (доксінг) — публікація приватних даних без згоди. Пояснюємо, хто такі доксери, як зменшити цифровий слід і що робити, якщо вас доксять.
Що насправді робить системний адміністратор протягом дня? Сервери, мережі, доступи, резервні копії, безпека, підтримка користувачів і постійна готовність до збоїв — робота, яку майже не помічають, доки все працює.
Сьогодні війна точиться не лише на полі бою. Вона триває і в інформаційному просторі — там, де щодня поширюються фейки, пропаганда, шахрайські схеми, маніпуляції та незаконний контент.
Сьогодні інформаційний простір став одним із ключових напрямів протистояння. Війна триває не лише на полі бою — вона ведеться також за увагу, довіру та свідомість людей.
Донедавна SMS-бомбінг сприймали радше як цифрове хуліганство, проте нині потік SMS дедалі частіше стає димовою завісою: поки жертва намагається впоратися з лавиною сповіщень, справжня атака — захоплення акаунта, підміна SIM-картки чи виведення коштів — відбувається непомітно.

У світі кіберзлочинності з’являються все нові методи обману. Одним із найпідступніших і водночас маловідомих широкому загалу є використання дропів – людей, яких шахраї залучають до відмивання грошей або переведення їх у готівку.
Чому платіж може потрапити на manual review: які сигнали аналізує risk-команда, як працюють KYC, AML та anti-fraud і чому велика сума не завжди означає високий ризик.

Дослідники з Університету Торонто та інституту Vector продемонстрували компʼютерного червʼяка, який самостійно аналізує мережу та підбирає окремий спосіб атаки для кожної машини, на яку потрапляє, — без жодної участі людини.
Шахраї постійно шукають нові способи отримати доступ до чужих акаунтів. Підбирають паролі, використовують витоки даних, фішингові сайти та інші методи. Тому варто хоча б базово розуміти, як працюють такі атаки і що можна зробити, щоб не стати легкою ціллю.
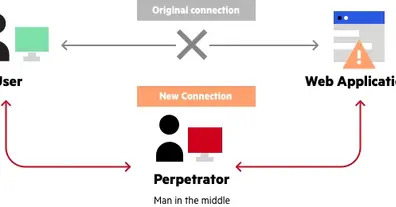
Як працює атака «людина посередині» (MITM) і сучасний AiTM-фішинг, чому самої двофакторки вже замало — та що справді захищає ваші акаунти.
У зв'язку із запуском державного освітнього цифрового проєкту «Мрія» громадська ініціатива отримала нову назву — БРАМА.
Легкі гроші онлайн можуть обернутися кримінальною відповідальністю. Хто такі дропи та як не потрапити в пастку шахраїв?
Щодня організації по всьому світу наймають хакерів, щоб ті зламали їхні власні системи — проникли в мережу, обійшли захист і дісталися найцінніших даних. У цьому немає парадоксу: так працює тест на проникнення (penetration testing, або скорочено пентест).
👉Як кнопка “Увійти через Google” може виявитися фішингом
Підроблене вікно входу через Google чи Facebook — з фейковим рядком адреси й HTTPS. Що таке атака «браузер у браузері», чому «перевіряй URL» вже не працює і як захиститися.
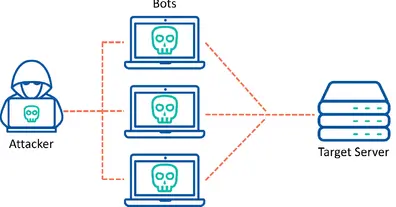
Cybercalm пояснює, як працюють DoS і DDoS, чому вони стали повсякденним інструментом російської кібервійни проти України та як від них захищатися.
У цьому матеріалі — як працює тіньовий ринок кіберзлочинності, скільки коштують вкрадені дані українців
Cyber-дилетант
пишу про IT та Digital