Чим небезпечні невідомі USB-флешки: що може стороння флешка і як захиститися
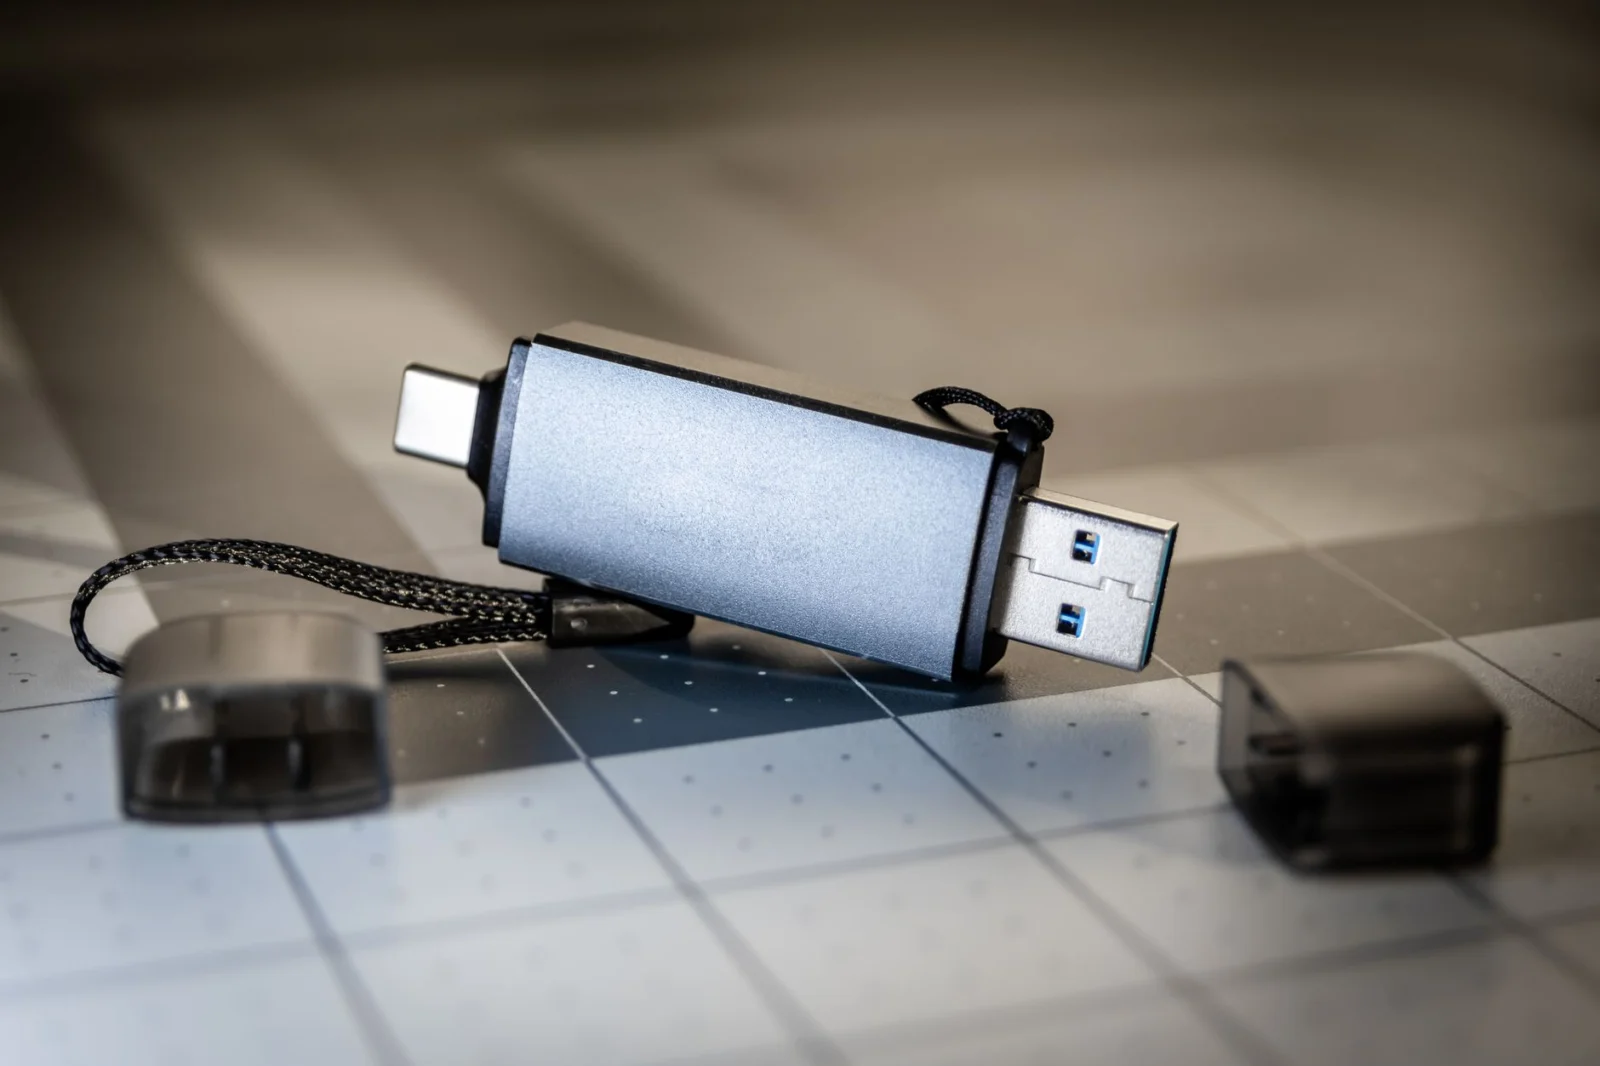
Флешка, знайдена на парковці, «забута» в переговорній чи позичена в знайомого, виглядає безневинно. Проте саме знімні носії дають шкідливому ПЗ змогу оминути поштові фільтри й мережевий захист, а в Україні цей канал роками використовують російські кібершпигуни.
Головне
Стороння флешка може заразити компʼютер шкідливим ПЗ, викрасти дані, видати себе за клавіатуру й виконати команди або фізично вивести техніку з ладу.
Сучасним USB-червʼякам автозапуск не потрібен: вони ховають справжні файли й підміняють їх ярликами, які користувач відкриває сам.
На робочому компʼютері один заражений носій ставить під загрозу всю мережу установи, тому невідомі флешки туди не підключають узагалі.
Якщо хтось пропонує флешку, безпечніше попросити надіслати файли поштою, через хмарне сховище чи месенджер.
Якщо підозрілий носій уже підключили, його виймають, не відкриваючи файлів, а про інцидент на роботі одразу повідомляють ІТ-службу.
Загроза не відійшла в минуле разом із дискетами. За даними компанії ReliaQuest, у березні — травні 2026 року знімні носії лишалися другим основним шляхом первинного проникнення в корпоративні мережі після фішингових посилань, а два з трьох найпоширеніших сімейств шкідливого ПЗ — Gamarue і Raspberry Robin — поширювалися саме через USB-накопичувачі.
Що може стороння флешка
Ризик залежить від того, що саме опинилося в USB-порту: звичайний накопичувач із зараженими файлами чи пристрій, який лише виглядає як флешка.
Заразити компʼютер шкідливим ПЗ. На носії можуть бути шпигунські програми, програми-вимагачі, кейлогери або червʼяки, які копіюють себе на кожну наступну флешку й на мережеві диски.
Викрасти дані. Після запуску шкідливий код збирає документи, збережені паролі, ключі криптогаманців і передає їх зловмисникам.
Видати себе за клавіатуру. Дослідники SRLabs ще 2014 року показали атаку BadUSB: контролер USB-пристрою можна перепрограмувати так, що «флешка» представиться системі клавіатурою і сама введе команди від імені користувача. Антивірус не має доступу до прошивки пристрою, тож перевірити її не може.
Фізично вивести техніку з ладу. Пристрої на кшталт USB Killer змушують конденсатори компʼютера швидко заряджатися й розряджатися, доки не згорять USB-порт та електричні кола. У 2019 році колишній студент коледжу Сент-Роуз у США знищив так 66 компʼютерів, завдавши збитків на 58 471 долар, і отримав 12 місяців увʼязнення.
Стати приманкою. Носій із написом «Зарплати» чи «Конфіденційно» можуть підкинути навмисно. Це соціальна інженерія, розрахована на цікавість або на бажання повернути річ власникові.
Читайте такожЩо таке шкідливе ПЗ: види, приклади та захист
Чому знайдені флешки все одно підключають
Дослідники Університету Іллінойсу, Мічиганського університету та Google перевірили це експериментально: розкидали в університетському містечку 297 флешок. За оцінкою авторів, атака спрацювала б у 45–98% випадків, а перший носій підключили менш ніж за шість хвилин. Зовнішній вигляд флешки на результат не вплинув.
Показовий і мотив: здебільшого люди підключали знахідку не з жадібності, а щоб знайти власника. Саме на цю добру звичку й розраховують нападники.
Як заражають через флешки сьогодні: ярлики замість автозапуску
Порада «вимкнути автозапуск» зʼявилася в часи червʼяка Conficker. Відтоді Microsoft змінила поведінку системи: починаючи з Windows 7, вікно автозапуску більше не пропонує запускати програми з флешок — тільки з оптичних дисків. Тому сучасні зловмисники розраховують не на автоматику, а на самого користувача.
Типовий прийом — підміна файлів ярликами. У червні 2026 року Microsoft описала червʼяка, який шириться через USB-накопичувачі з лютого: він шукає на флешці документи (.doc, .xlsx, .pdf), приховує їх і створює ярлики з такими самими назвами. Людина бачить знайомий «звіт», двічі клацає — і запускає шкідливий код. Далі програма, яку Microsoft виявляє як Trojan:Win32/CryptoBandits, стежить за буфером обміну, краде seed-фрази й приватні ключі криптогаманців та підміняє скопійовані адреси гаманців адресами зловмисників.
Сам прийом не новий. Ще Stuxnet, створений для саботажу промислових систем керування, за даними Symantec, поширювався через знімні носії, використовуючи вразливість в обробці ярликів Windows. Різниця в тому, що тепер вразливість не потрібна: достатньо одного подвійного кліку.
Український контекст: флешки як інструмент російського кібершпигунства
Для України загроза цілком практична. У липні 2023 року CERT-UA попереджала про угруповання UAC-0010 (Gamaredon, Armageddon): зловмисники уражають знімні носії та легітимні файли, зокрема ярлики, а одночасно інфікованими можуть бути кілька тисяч компʼютерів, переважно в державних органах. До угруповання, за даними CERT-UA, належать колишні співробітники СБУ в Криму, які 2014 року перейшли на службу до ФСБ росії.
У листопаді 2023 року Check Point описала USB-червʼяка LitterDrifter цього угруповання: він створює на флешках ярлики-приманки з назвами на кшталт Bank_account і приховану копію самого себе. Ознаки можливого зараження дослідники побачили також у США, Вʼєтнамі, Чилі, Польщі, Німеччині та Гонконгу — червʼяк, схоже, вийшов за межі запланованих цілей.
У лютому — березні 2025 року, за даними Symantec, Gamaredon атакувало військову місію однієї із західних країн в Україні. Точкою входу, найімовірніше, став заражений знімний носій.
Усі три випадки поєднує одне: флешка, що побувала в зараженому компʼютері, сама стає переносником, навіть якщо її власник нічого не підозрює.
Чому не рекомендовано вставляти невідомі флеш-носії в компʼютер своєї установи
Удома заражена флешка — проблема однієї людини. На роботі вона стає проблемою всієї організації, і причин цьому кілька.
Робочий компʼютер — частина мережі. Червʼяк копіює себе на мережеві диски та інші носії, тож один інцидент зачіпає весь колектив.
Там зберігається найцінніше. Службові документи, персональні дані громадян і клієнтів, доступи до внутрішніх систем — саме те, за чим полюють шпигунські програми.
Носій обходить захист периметра. Поштові фільтри й мережеві екрани флешку не бачать. Так шкідливе ПЗ потрапляє навіть у мережі без доступу до інтернету.
Перевірити пристрій на місці неможливо. Антивірус сканує файли, але не прошивку контролера.
Це, як правило, пряме порушення правил. У багатьох установах підключення сторонніх носіїв заборонене внутрішньою політикою безпеки.
Тому правило одне: невідомий носій до робочого компʼютера не підключають. Знайдену в офісі флешку передають ІТ-службі або відповідальному за кібербезпеку, а не перевіряють самотужки.
Що робити, якщо хтось пропонує USB-накопичувач або просить позичити власний
Ввічлива відмова — звичайна практика, а не вияв недовіри: власник може й не знати, що його носій заражений.
Пропонують флешку з файлами. Безпечніше попросити надіслати їх електронною поштою, через хмарне сховище, месенджер або корпоративний файлообмінник.
Без флешки не обійтися. На роботі носій передають ІТ-службі, яка перевірить його на ізольованому компʼютері. Удома флешку спершу сканують антивірусом і не відкривають на ній ярлики та виконувані файли.
Просять позичити власну флешку. Після повернення її варто вважати невідомою: перевірити, а краще відформатувати. І не віддавати носій, на якому раніше були важливі файли: видалені дані часто вдається відновити, тож їх спершу слід стерти безповоротно.
Як захистити компʼютер від шкідливих USB-накопичувачів
Вдома
Не підключати знайдені й невідомі носії. Жодне налаштування цього правила не замінить.
Увімкнути показ розширень і прихованих файлів. У «Провіднику» Windows 11 це меню «Перегляд» → «Показати», пункти «Розширення імен файлів» і «Приховані елементи» (View → Show → File name extensions, Hidden items). Якщо на флешці поруч із документами зʼявилися напівпрозорі приховані файли з тими самими назвами, а самі «документи» мають стрілку ярлика на піктограмі, носій заражений.
Вимкнути автозапуск. «Параметри» → «Bluetooth і пристрої» → «Автозапуск». Це не панацея, але Microsoft і далі радить вимикати AutoRun і AutoPlay для всіх знімних носіїв.
Перевіряти носій перед відкриттям файлів. Microsoft Defender за замовчуванням не сканує знімні диски під час повної перевірки, тому флешку перевіряють окремо: через настроюване сканування в «Безпеці Windows» або з контекстного меню диска.
Оновлювати систему. Вразливості в обробці ярликів уже ставали каналом зараження, і закривають їх саме оновлення безпеки.
Мати резервні копії. Копія важливих даних на окремому носії або в хмарі знецінює атаку програми-вимагача.
В організації
Обмежити знімні носії політиками. ReliaQuest радить дозволяти лише зареєстровані пристрої й налаштувати сповіщення про запуск ярликів і скриптів із зовнішніх дисків.
Заблокувати запуск ярликів зі знімних дисків. Microsoft рекомендує зробити це через групові політики, а також обмежити використання wscript.exe та cscript.exe там, де вони не потрібні.
Увімкнути правило зменшення поверхні атаки. Правило Microsoft Defender «Block untrusted and unsigned processes that run from USB» блокує запуск непідписаних і недовірених файлів .exe, .dll та .scr з USB-накопичувачів і SD-карток.
Виділити ізольований компʼютер для перевірки. Носії ззовні спершу відкривають на машині без доступу до мережі та службових даних.
Не покладатися на самий антивірус. У попередженні про Gamaredon CERT-UA наголошувала на потребі в засобах захисту класу EDR.
Навчати працівників. Люди мають знати, кому віддати знайдену флешку і як повідомити про інцидент без страху покарання.
Читайте такожЯк захистити організацію від програм-вимагачів: план CISA
Як не заразити власну флешку
Найбільше ризикує носій, який підключають до чужих і загальнодоступних компʼютерів: у копі-центрах, фотосалонах, навчальних закладах, на чужих робочих місцях. Заражена машина записує шкідливий код на кожну флешку, що потрапляє в її порт.
Для друку й обміну файлами варто мати окрему флешку, на якій немає нічого, крім потрібних документів.
Якщо заклад приймає файли електронною поштою чи через месенджер, флешка не потрібна взагалі.
Після чужого компʼютера носій перевіряють антивірусом, а краще форматують.
Якщо документи на флешці раптом «перетворилися» на ярлики, відкривати їх не можна.
Не лише флешки: кабелі та зарядні станції
Шкідливим може бути будь-який USB-пристрій, адже принцип BadUSB стосується не тільки накопичувачів. Під загрозою і смартфони.
У 2025 році дослідники Грацького технічного університету представили атаку ChoiceJacking: шкідлива зарядна станція сама імітує дії користувача й «дозволяє» собі доступ до фотографій, документів і даних застосунків. Атака спрацювала на пристроях восьми виробників; Google, Samsung, Xiaomi та Apple визнали проблему й упроваджують захист. Практичний висновок простий: у дорозі краще користуватися власним зарядним блоком чи павербанком і вчасно встановлювати оновлення системи.
Читайте такожЯк підключити флешку до телефона на Android і що робити, якщо вона не працює
Що робити, якщо підозрілу флешку вже підключили
Не відкривати файли й одразу вийняти носій.
На роботі — негайно повідомити ІТ-службу або відповідального за кібербезпеку й не намагатися «полікувати» компʼютер самостійно. Час тут вирішальний: за даними CERT-UA, Gamaredon викрадає файли вже за 30–50 хвилин після зараження.
Удома — відʼєднати компʼютер від інтернету й запустити повну перевірку антивірусом, а потім автономну перевірку Microsoft Defender, яка працює до завантаження системи.
Якщо файли з флешки відкривали — змінити паролі до пошти, банкінгу й соцмереж з іншого, чистого пристрою та ввімкнути багатофакторну автентифікацію.
Перед криптовалютними переказами звіряти адресу гаманця після вставлення з буфера обміну.
Якщо компʼютер після підключення перестав вмикатися, його відносять до сервісного центру: ймовірно, це був пристрій на кшталт USB Killer.
Державні установи та обʼєкти критичної інфраструктури повідомляють про інцидент урядовій команді CERT-UA.
Флешки не зникли, і атаки через них теж. Найнадійніший захист тут не програма, а звичка: файли передавати мережею, а чужий носій — фахівцеві.
Ця стаття Чим небезпечні невідомі USB-флешки: що може стороння флешка і як захиститися раніше була опублікована на сайті CyberCalm, її автор — Семенюк Валентин