Хакери перетворили морозильники французьких супермаркетів на духовки: що відомо про атаку
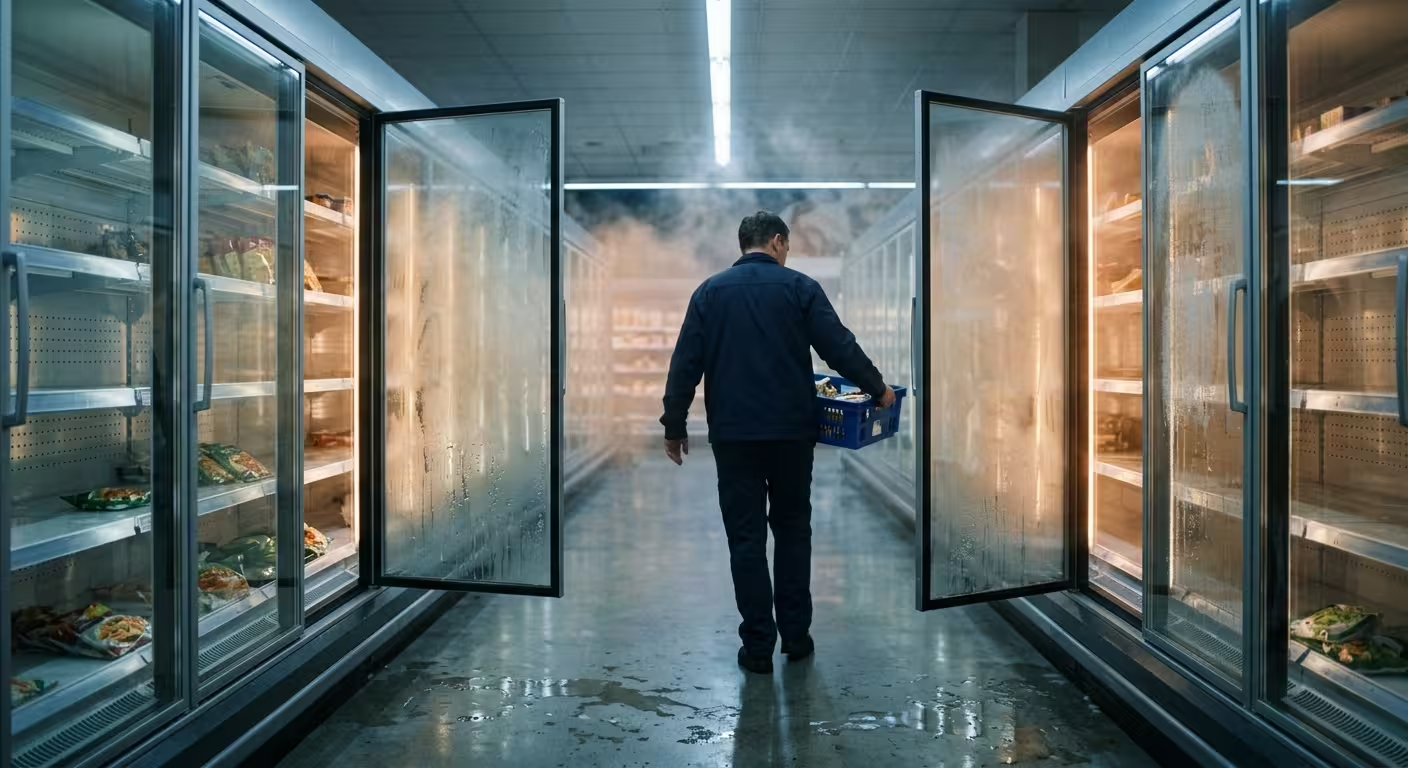
Незадовго до опівночі в неділю, 11 жовтня 2026 року, цифрові терморегулятори холодильного обладнання в сотнях французьких супермаркетів почали збоїти, а температура — повзти вгору. Зловмисники віддалено перехопили керування тисячами морозильних камер, холодильників і охолоджувальних вітрин та змінили налаштування: замість −27 °C обладнання розігрілося до понад 50 °C.
Упродовж наступних чотирьох-шести годин продукти спершу розморозилися, а потім почали буквально запікатися.
Головне
Атака в ніч на 12 жовтня зачепила, за різними даними, від кількох сотень до 700 магазинів Intermarché, Coopérative U, Carrefour, E.Leclerc, Monoprix та незалежних крамниць.
Зловмисники скористалися підключеними до інтернету контролерами Danfoss, Copeland і Dixell із застарілою прошивкою та, ймовірно, заводськими паролями.
Аварійні сповіщення вимкнули або замаскували атаку під подовжений цикл розморожування, тож шкоду виявили лише вранці.
Збитки оцінюють у десятки мільйонів євро; відповідальності за атаку ніхто не взяв.
«Наче відкрили духовку»
Працівники, які зранку прийшли викладати товар, розповідали, що з морозильників на них дмухнуло гарячим повітрям — наче з розкритої духовки. В одному із супермаркетів Нормандії температура в кількох морозильниках, за даними The Guardian, сягнула 80 °C. Подекуди перегрів спричинив займання: спрацювали спринклери, і до зіпсованих продуктів додалися збитки від води.
Це була катастрофа. Морозильники тут розігріли до 62 °C. Усе довелося викинути. Стільки продуктів пропало.
Працівник супермаркету Intermarché, Іссі-ле-Муліно
Після того як із магазину вивезли тонни зіпсованих продуктів, персонал до майже опівночі понеділка оформлював нові замовлення й заново заповнював полиці. «На щастя, того ж дня нам вдалося майже повністю відновити роботу, — розповів інший працівник. — Але морозильники довелося спорожнити повністю».
Сотні магазинів за одну ніч
Спершу керівники магазинів думали, що мають справу з поодинокою несправністю. Однак незабаром зʼясувалося, що це скоординована кібератака, жертвами якої, за підрахунками The Guardian, стали до 700 магазинів мереж Intermarché, Coopérative U, Carrefour, E.Leclerc і Monoprix, а також низка незалежних крамниць. Дані самих мереж різняться: Carrefour повідомив про 80 уражених супермаркетів, а група Les Mousquetaires, якій належать Intermarché і Netto, у коментарі OCCRP назвала 300 магазинів.
Президент Coopérative U Домінік Шельшер підтвердив, що атака зачепила 80 із майже 2000 супермаркетів мережі.
Це абсолютно безпрецедентна, несподівана й надзвичайно серйозна атака. За всю свою професійну карʼєру я ніколи не бачив нічого подібного.
Домінік Шельшер, президент Coopérative U
Атака, ймовірно, не обмежилася Францією. За словами аналітика компанії Sekoia Фелікса Еме, її наслідки зафіксували також в Іспанії, Португалії, Польщі, Німеччині та Бельгії.
Паризька прокуратура негайно відкрила розслідування, доручивши його Офісу з протидії кіберзлочинності (OFAC). Премʼєр-міністр Франції Себастьєн Лекорню доручив Національному агентству з кібербезпеки ANSSI розібратися в інциденті, а Париж координує дії з європейськими партнерами, оскільки під ударом можуть опинитися й інші країни.
Як хакери дісталися до холодильників
Зловмисники зламали контролери данської компанії Danfoss, які керують холодильним обладнанням магазинів. Більшість холодильних зон у супермаркетах підключено до інтернету — це дає змогу сервісним компаніям віддалено обслуговувати обладнання й отримувати сповіщення про збої.
За попередніми даними слідства, хакери або вимкнули системи сигналізації, перш ніж змінювати налаштування термостатів, або подовжили програму розморожування на кілька годин, щоб тривога не спрацювала. За інформацією Le Monde, у деяких магазинах цикл розморожування розтягнули з однієї до восьми годин.
Як морозильник узагалі може нагрітися до 50 °C? Річ у штатній функції, без якої комерційне холодильне обладнання не працює. На випарнику, що охолоджує повітря, постійно наростає іній, тож кілька разів на добу контролер вмикає вбудовані електричні нагрівачі, щоб розтопити лід. Зазвичай цикл розморожування триває недовго й завершується автоматично — за сигналом датчика або після заданого максимального часу. Отримавши доступ до контролера, зловмисники змогли змінити ці параметри, і нагрівачі годинами працювали в теплоізольованих шафах, які утримують тепло так само добре, як холод.
У Danfoss заявили, що виявили вразливості ще торік і випустили оновлення прошивки у серпні 2025 року, а клієнтам «давно рекомендують» встановлювати оновлення або замінювати застарілі системи, які більше не підтримуються. За словами компанії, уражене обладнання працювало на застарілій прошивці.
Про ризик попереджали й дослідники. У серпні 2026 року на конференції DEF CON команда Team82 компанії Claroty продемонструвала, як через прихований механізм автентифікації за «кодом дня» та вразливість типу command injection можна перехопити контроль над платформою Danfoss AK-SM 800A. Уже після атаки у Франції Claroty повідомила, що сервіси сканування інтернету досі знаходять у мережі 2765 відкритих контролерів Danfoss.
Проблема не обмежується одним виробником. Французький центр реагування на кіберінциденти CERT-FR, що працює у складі ANSSI, підтвердив компрометацію не лише контролерів Danfoss серій AK-SM та AK-SC, а й систем моніторингу Copeland XWEB і Dixell XWEB.
Дослідниця кібербезпеки Марта Рибчинська натрапила на давніші застереження щодо старих моделей супермаркетних морозильників із застарілим програмним забезпеченням, а також новіших моделей, на яких не оновлювали прошивку.
Частина цих морозильників уже кілька років не підтримувалася виробниками, і були повідомлення, що їх варто замінити. Інші були новішими, але програмне забезпечення на них не оновлювали. Хакери знайшли ці слабкі місця і скористалися ними.
Марта Рибчинська, дослідниця кібербезпеки
За її словами, багато морозильників, схоже, працювали із заводським паролем. «Хакери змогли змінити або вимкнути сповіщення, тож у магазинах дізналися про атаку, лише коли вранці прийшов перший працівник і побачив наслідки», — пояснила Рибчинська.
Французький інцидент нагадує випадок у США: наприкінці серпня підключені холодильники й морозильники приблизно в десятку військових магазинів на базах уночі самовільно перейшли в режим розморожування, що призвело до масштабних втрат продуктів.
Хто може стояти за атакою
Жером Біллуа, партнер консалтингової компанії Wavestone, що спеціалізується на кібербезпеці й технологіях, вважає, що атака має ознаки політичної диверсії.
Найімовірніших сценаріїв два: або це група молодих людей чи активістів, які хотіли вивести з ладу кілька морозильників, щоб показати, на що здатні, або дестабілізаційна атака — те, що ми називаємо саботажем, — з боку внутрішніх чи зовнішніх державних гравців.
Жером Біллуа, партнер Wavestone
За його словами, почерк атаки радше вказує на дестабілізацію — спробу переконати населення, що воно не в безпеці, створити враження, ніби держава розвалюється, і зрештою посіяти страх. «Сьогодні є двоє міжнародних гравців, відомих подібними діями: Іран і росія», — зазначив Біллуа.
Інші експерти обережніші в оцінках. Кен Манро з британської компанії Pen Test Partners вважає, що легкість злому й відсутність вимог викупу можуть свідчити радше про пустощі, ніж про скоординовану кримінальну операцію.
Найбільш атакована країна Європи
Інцидент став черговим у низці кібератак, через які Франція, за даними компанії з кібербезпеки та управління ризиками UpGuard, посідає перше місце в Європі за обсягом записів, що потрапили до рук хакерів.
За останні три роки зловмисники зламували французьку систему охорони здоровʼя, державну службу зайнятості France Travail, Національне агентство захищених документів (ANTS) і більшість великих мобільних операторів. Цього літа Міністерство економіки та фінансів унаслідок серії кібератак втратило персональні й податкові дані 678 тисяч приватних осіб і підприємців.
Біллуа вважає, що Франція відстала в питаннях кібербезпеки, зокрема із запровадженням Акта ЄС про кіберстійкість (Cyber Resilience Act) 2024 року, який встановлює обовʼязкові вимоги безпеки для пристроїв, підключених до інтернету. «Це неполітичний документ, щодо якого всі згодні, але його постійно відкладають — бо завжди знаходиться терміновіше законодавство або тривають суперечки щодо поправок. І це обернулося катастрофою», — каже експерт.
Варто уточнити: регламент ЄС діє в усіх країнах-членах безпосередньо, а основні зобовʼязання для виробників набудуть чинності лише в грудні 2027 року. Від держав вимагається насамперед ухвалити національні норми щодо ринкового нагляду та санкцій.
Хто винен і скільки це коштуватиме
Шельшер поспішив перекласти відповідальність на неназваних підрядників, які обслуговують холодильне обладнання. «Наші супермаркети не є клієнтами Danfoss», — заявив він в ефірі радіо RTL.
Відповідальності за атаку поки ніхто не взяв. Біллуа попереджає, що пошук винних забере час: «Можливо, зрештою їх ідентифікують, але щоб бути певними, знадобляться тижні, якщо не місяці, — хакери вміють замітати сліди».
Рибчинська додає, що все залежить від рівня зловмисників: «Якщо це кілька молодиків, простіше — вони, найімовірніше, не подбали про те, щоб прибрати сліди. Якщо це професіонали, усе складніше й триватиме довше. А якщо вони за кордоном, це буде надзвичайно важко».
Загальні збитки ще підраховують, але очільник Intermarché Тьєррі Котійяр в ефірі BFM TV оцінив їх у десятки мільйонів євро. За словами торговельних компаній, страховка навряд чи їх покриє.
Що радить CERT-FR
CERT-FR категорично не рекомендує виставляти інтерфейси керування холодильним обладнанням напряму в інтернет і попереджає, що кампанія атак, імовірно, триває. Власникам і сервісним компаніям радять:
прибрати пряму доступність інтерфейсів керування з інтернету або обмежити доступ до них;
встановити всі доступні оновлення прошивки;
відновлювати віддалений доступ лише через захищені зʼєднання;
змінити заводські паролі, а на контролерах Danfoss увімкнути режим Strict security mode.
Просте скидання до заводських налаштувань не допоможе: неоновлене обладнання, за оцінкою CERT-FR, «неодмінно буде скомпрометоване знову».
«Це дивна історія, — підсумовує Біллуа. — Відповідальність розподілена між супермаркетами, холодильними компаніями-підрядниками, які обслуговують обладнання, і розробником програмного забезпечення. Ми не можемо сказати, хто винен, — окрім, звісно, самих хакерів».
Але зрештою все зводиться до того, що морозильники підʼєднали до інтернету, не захистивши їх належним чином. І це має стати тривожним дзвіночком для всіх.
Жером Біллуа, партнер Wavestone
Ця стаття Хакери перетворили морозильники французьких супермаркетів на духовки: що відомо про атаку раніше була опублікована на сайті CyberCalm, її автор — Наталя Зарудня