«Чат переноситься до нової групи»: у Telegram крадуть акаунти через фейкову капчу в мінізастосунку
У групових чатах Telegram поширюються повідомлення про нібито перенесення спільноти до нової групи. Посилання з такого повідомлення відкриває мінізастосунок, який під приводом перевірки «чи ви не робот» просить ввести пʼятизначний код. Насправді це код для входу в Telegram-акаунт — і людина, яка його вводить, передає свій акаунт зловмисникам.
Головне
Повідомлення про «перенесення чату» з кнопкою «Запустити» — приманка, а не оголошення адміністраторів.
Код, який просить ввести «капча» в мінізастосунку, — справжній код входу, надісланий Telegram.
Код входу Telegram вводять лише на екрані входу в офіційному застосунку й нікому не передають.
Двоетапна перевірка не дає увійти в акаунт за одним лише кодом.
Як працює схема
Повідомлення в групі. Його надсилає один з учасників спільноти — нерідко акаунт, який уже викрадено. На скриншотах, що поширюються в Telegram-спільнотах, повідомлення адресоване конкретному учаснику групи й оформлене як службове: «Чат переноситься до нової групи. Натисніть на цей текст, щоб перейти до групи». Нижче — підказка: «Потім натисніть кнопку „Запустити“, щоб приєднатися до групи».
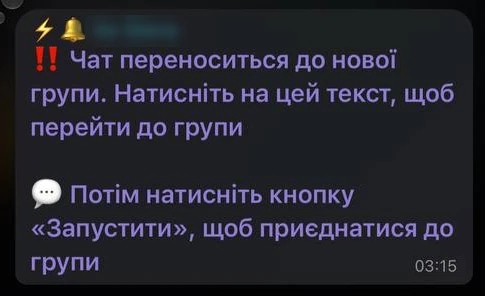
Повідомлення-приманка в груповому чаті Telegram
Мінізастосунок із «капчею». Кнопка «Запустити» відкриває не групу, а вбудований мінізастосунок бота. На екрані — анімований конверт, текст «Щоб отримати доступ до каналу, будь ласка, підтвердьте, що ви не робот. Введіть код, який ми щойно надіслали вам», пʼять порожніх клітинок, кнопка «Дізнатися код» і цифрова клавіатура. Зовні це схоже на антиспам-перевірки, звичні для великих груп.
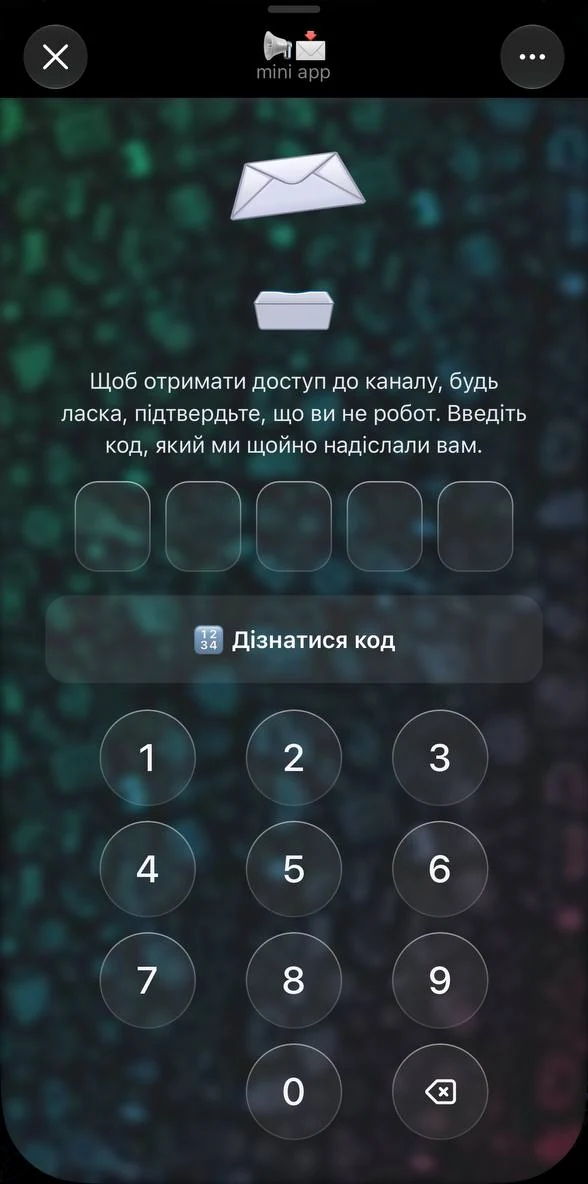
«Капча» просить ввести код входу до Telegram-акаунта
Підміна коду. Поки людина дивиться на «капчу», зловмисники ініціюють вхід до її акаунта зі свого пристрою. Telegram надсилає справжній код входу — у чат перевірених службових сповіщень «Telegram». Саме цей код жертва вводить у клітинки мінізастосунку, звідки він потрапляє до шахраїв. Ті завершують вхід, поки код ще чинний.
Самопоширення. Отримавши доступ, зловмисники розсилають те саме повідомлення від імені нового власника акаунта в інші групи, де він є учасником. Кожен викрадений акаунт стає джерелом наступної хвилі. Такий самий механізм Асоціація «ЄМА» описувала для схеми з «голосуванням за дитину»: один зламаний профіль відкриває шлях до атак на десятки й сотні людей, які довіряють його власнику.
Чому схема спрацьовує
Схема поєднує кілька чинників довіри. Повідомлення зʼявляється у знайомій групі й надходить від учасника, якого інші знають. Звернення на імʼя створює відчуття персонального сповіщення. Мінізастосунок відкривається всередині Telegram і виглядає як частина месенджера — без стороннього сайту, адресу якого можна було б перевірити.
Водночас «рідний» інтерфейс нічого не гарантує: мінізастосунки створюють сторонні розробники на базі платформи для ботів, а не сам Telegram. Прохання ввести код подається як рутинна перевірка, а не як вхід в акаунт. Як зазначає ЄМА, Telegram у повідомленні з кодом попереджає, що його не можна передавати стороннім, але людина всередині вибудуваного сценарію сприймає введення коду як формальність.
Як не потрапити в пастку
Коди для входу в Telegram-акаунт надходять лише в службовий чат «Telegram» і, як наголошує сам сервіс, не повинні нікому передаватися — зокрема іншим сервісам і застосункам. Будь-яка форма в боті чи мінізастосунку, що просить такий код, є фішингом.
Справжні антиспам-перевірки в групах не потребують коду входу з Telegram.
Про «перенесення» чату варто перепитати в адміністратора групи окремим повідомленням або іншим каналом звʼязку.
Двоетапна перевірка вмикається в меню «Налаштування → Приватність і безпека → Двоетапна перевірка»: після цього для входу потрібні і код, і пароль. Пароль так само не можна вводити на сторонніх формах — фішингові сторінки можуть просити й його.
Додатковий захист дає ключ доступу (passkey): він дозволяє входити без SMS-коду — за PIN-кодом пристрою, відбитком пальця чи скануванням обличчя.
Підозріле повідомлення можна надіслати модераторам через пункт «Поскаржитися» у меню повідомлення.
Що робити, якщо код уже введено
Якщо Telegram показав сповіщення про новий вхід, слід одразу натиснути «Ні, це не я» — це може заблокувати спробу входу.
Відкрити «Налаштування → Пристрої» й завершити всі незнайомі сеанси. Нова сесія не може завершити інші активні сесії протягом 24 годин після входу, тож у власника є час повернути контроль, якщо діяти швидко.
Увімкнути двоетапну перевірку з надійним паролем і захищеною поштою для відновлення.
Попередити учасників груп і контакти, що від імені акаунта можуть надходити шахрайські повідомлення, і попросити не переходити за посиланнями.
Якщо доступ уже втрачено, звернутися до підтримки Telegram через офіційну форму, а якщо шахрай видає себе за власника акаунта, — до @NoToScam. Крайній захід — видалення акаунта: зловмисники втратять можливість ним користуватися, але разом з ним зникнуть листування й групи.
Легенди змінюються — «голосування за дитину», «безкоштовний Telegram Premium», «це ти на фото?», тепер «перенесення чату». Фінальний крок у них однаковий: людину просять ввести код входу деінде, ніж на екрані входу в самому Telegram. Цей код — ключ від акаунта, і жодна перевірка на робота його не потребує.
Ця стаття «Чат переноситься до нової групи»: у Telegram крадуть акаунти через фейкову капчу в мінізастосунку раніше була опублікована на сайті CyberCalm, її автор — Наталя Зарудня