Сертифікація ISO/IEC 27001 для українських компаній: що варто знати до аудиту
Ще кілька років тому міжнародний стандарт інформаційної безпеки ISO/IEC 27001 в Україні був темою переважно для банків і великих IT-аутсорсерів. Зараз про нього питають логістичні компанії, медичні центри, виробники, які постачають продукцію в ЄС, і навіть невеликі агенції з десятком працівників. Причина проста: замовники і партнери хочуть мати підтвердження, що їхні дані в надійних руках, і сертифікат за ISO/IEC 27001 став для цього найзрозумілішим документом.
Хто найчастіше просить сертифікат
Перша група це іноземні клієнти. Європейські компанії перевіряють підрядників за власними анкетами безпеки, і наявність сертифіката часто знімає більшість питань. Друга група це тендери, де сертифікат дає додаткові бали або є обов’язковою умовою. Третя група це банки і платіжні партнери, які оцінюють ризики своїх постачальників.
Що насправді перевіряє аудитор
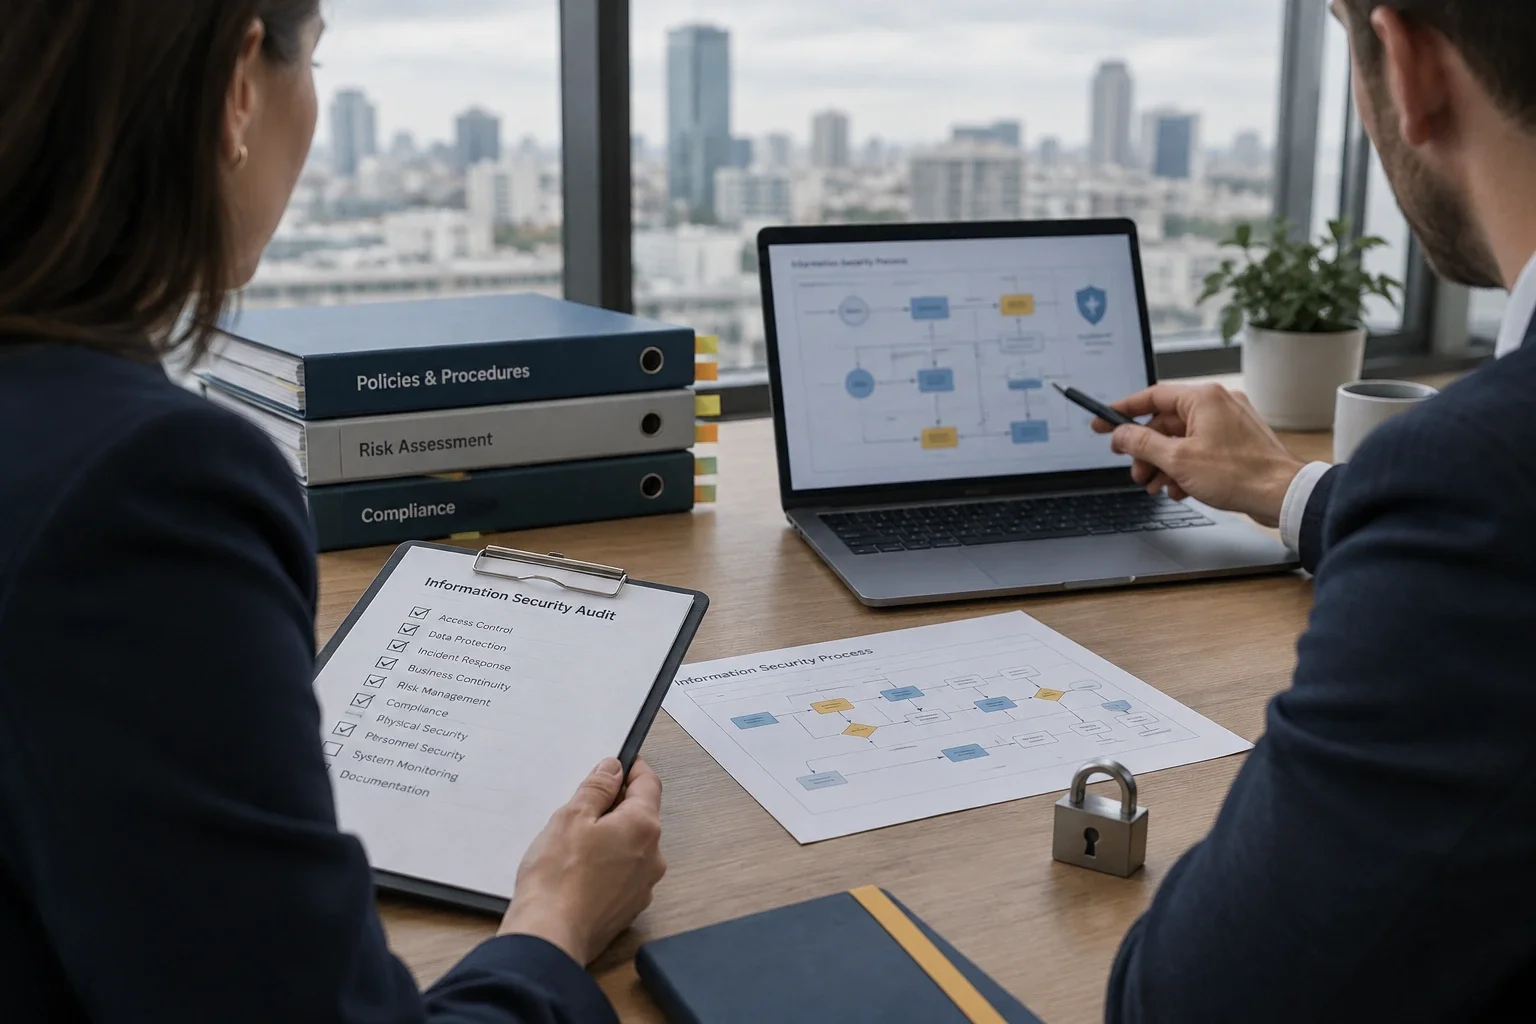
Стандарт вимагає не набору документів, а працюючої системи управління. Аудитор дивиться, чи визначено межі системи, чи проведено оцінку ризиків, чи є Декларація про застосовність, чи працюють обрані заходи захисту, чи проводиться внутрішній аудит і аналіз з боку керівництва. Він розмовляє з людьми, які виконують процеси, і просить показати записи: журнали доступів, результати перевірок резервних копій, звіти про інциденти, протоколи навчання персоналу.
Найчастіші проблеми, які ми бачимо на аудитах, повторюються з компанії в компанію. Оцінка ризиків зроблена один раз і не оновлюється. Політики скопійовані з шаблону і не відповідають реальним процесам. Доступи звільнених працівників не відкликаються вчасно. Постачальники хмарних сервісів не оцінені взагалі.
Як проходить сертифікація
Процес складається з двох етапів зовнішнього аудиту. На першому етапі аудитор перевіряє документацію і готовність компанії. На другому оцінює, як система працює на практиці. Після успішного другого етапу видається сертифікат строком на три роки з щорічними наглядовими аудитами. Перед зовнішнім аудитом компанія має провести власний внутрішній аудит і аналіз з боку керівництва, інакше сертифікаційний аудит не відбудеться.
Як підготуватись без зайвих витрат
Почніть з чесної оцінки поточного стану: що вже є, які процеси реально працюють, де прогалини. Визначте межі системи так, щоб вони охоплювали послуги, які купують ваші клієнти, але не роздувайте їх без потреби. Призначте відповідальну людину і дайте їй час. Збирайте докази роботи заходів захисту з першого дня, а не за тиждень до аудиту.
Детальніше про етапи і підготовку можна прочитати на сторінці про сертифікація ISO/IEC 27001 від аудиторської компанії BALTUM. Питання можна надіслати на info@baltum.org.
Ця стаття Сертифікація ISO/IEC 27001 для українських компаній: що варто знати до аудиту раніше була опублікована на сайті CyberCalm, її автор — Наталя Зарудня