Злам застосунку «Повітряна тривога»: що відомо про кібератаку станом на 2 листопада
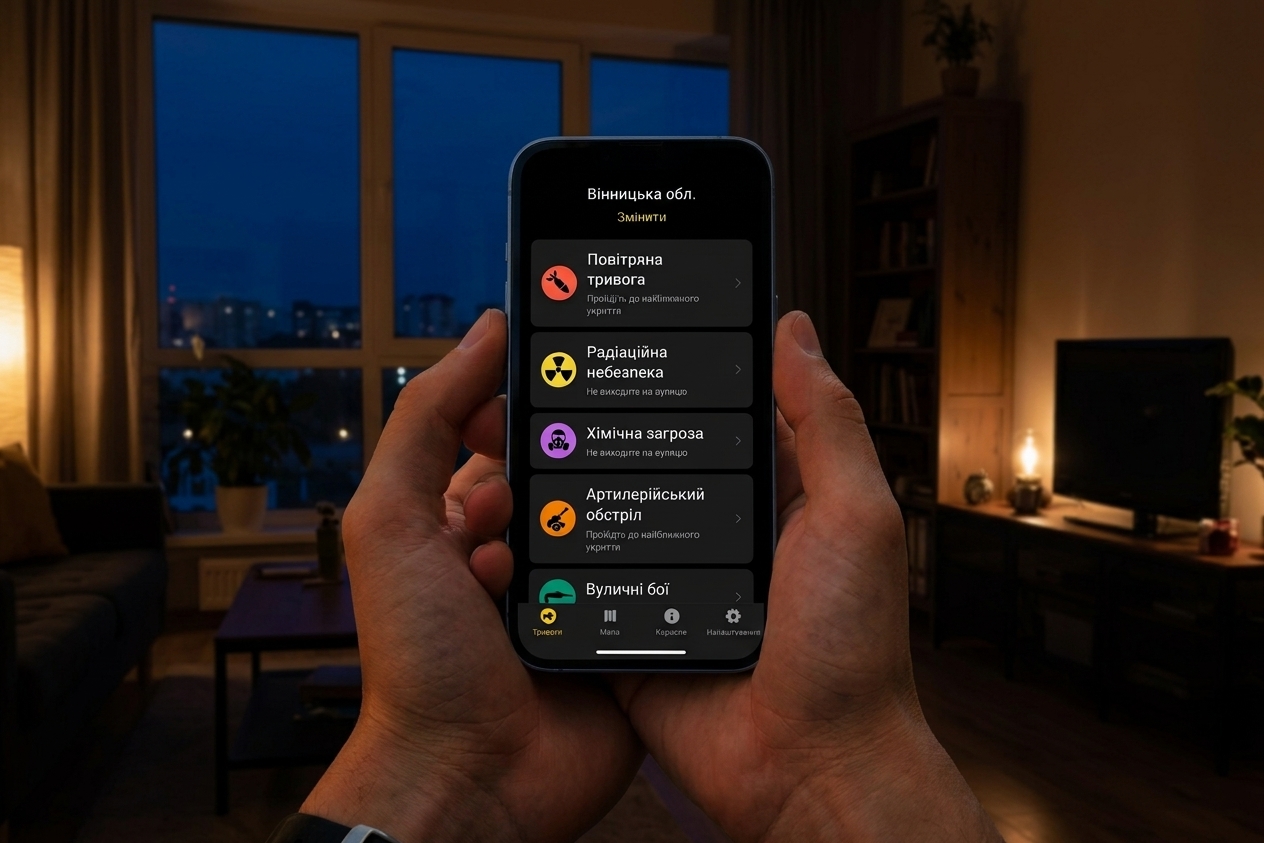
Увечері 1 листопада офіційний застосунок «Повітряна тривога» зазнав кібератаки: користувачі по всій Україні почали отримувати фейкові сповіщення про радіаційну та хімічну небезпеку, вуличні бої в Києві й нібито запуск «Орєшніка». Повітряні сили ЗСУ спростували наявність таких загроз, а команда застосунку тимчасово зупинила його роботу. Уночі сервіс почав поступово відновлюватися, проте частина функцій досі вимкнена.
Головне
Увечері 1 листопада застосунок «Повітряна тривога» зламали — користувачам надходили фейкові сповіщення про радіаційну, хімічну загрозу та вуличні бої.
Повітряні сили ЗСУ та ЦПД спростували загрози, а команда застосунку тимчасово зупинила сервіс; персональні дані не постраждали.
Уночі застосунок частково відновив роботу, але показ цілей на мапі поки вимкнено.
Офіційні причини зламу не розкриті; відповідальність заявило російське угруповання Hitcore.
Що сталося
Перші хибні сповіщення зʼявилися близько 22:47. За підрахунками видання «Межа», з 22:47 до 22:54 застосунок показав 122 фейкові сповіщення: 103 повітряні тривоги, по пʼять повідомлень про радіаційну небезпеку, хімічну загрозу та вуличні бої, а також чотири — про артилерійські обстріли.
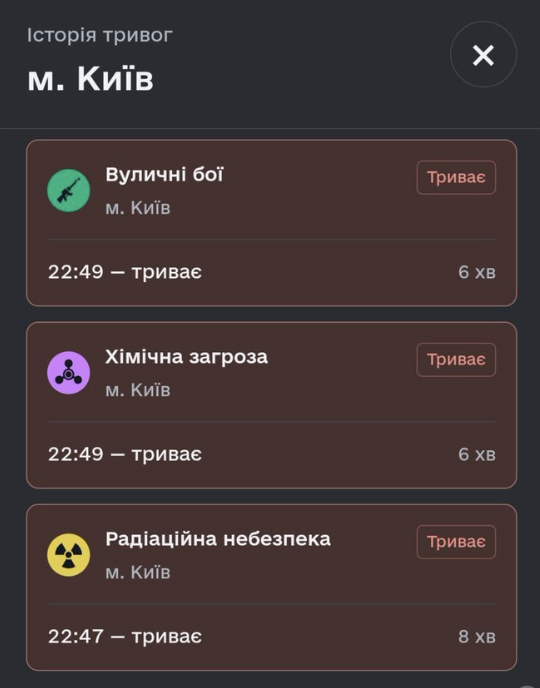
На сайті сервісу вся мапа стала червоною — нібито тривога була оголошена по всій країні. Частина повідомлень була написана російською мовою: користувачам надходило «привітання» з погрозою «ядерної тривоги» і запуску «Орєшніка». Деякі сповіщення містили посилання на сторонній Telegram-канал — імовірно, фішинговий.
Реакція відомств і розробників
Повітряні сили ЗСУ повідомили, що застосунок імовірно зазнав ворожого впливу, і наголосили: жодної радіаційної загрози немає. Речник Повітряних сил Юрій Ігнат згодом підтвердив факт зламу. Центр протидії дезінформації також заявив, що інформація про рівні загроз, яку поширював застосунок, не відповідає дійсності.
Команда «Повітряної тривоги» підтвердила несанкціоноване втручання сторонніх осіб у роботу сервісу, вимкнула push-сповіщення та тимчасово призупинила роботу застосунку. Розробники наголосили, що застосунок не зберігає персональних даних, тож витоку такої інформації не сталося, і закликали не переходити за посиланнями з підозрілих сповіщень.
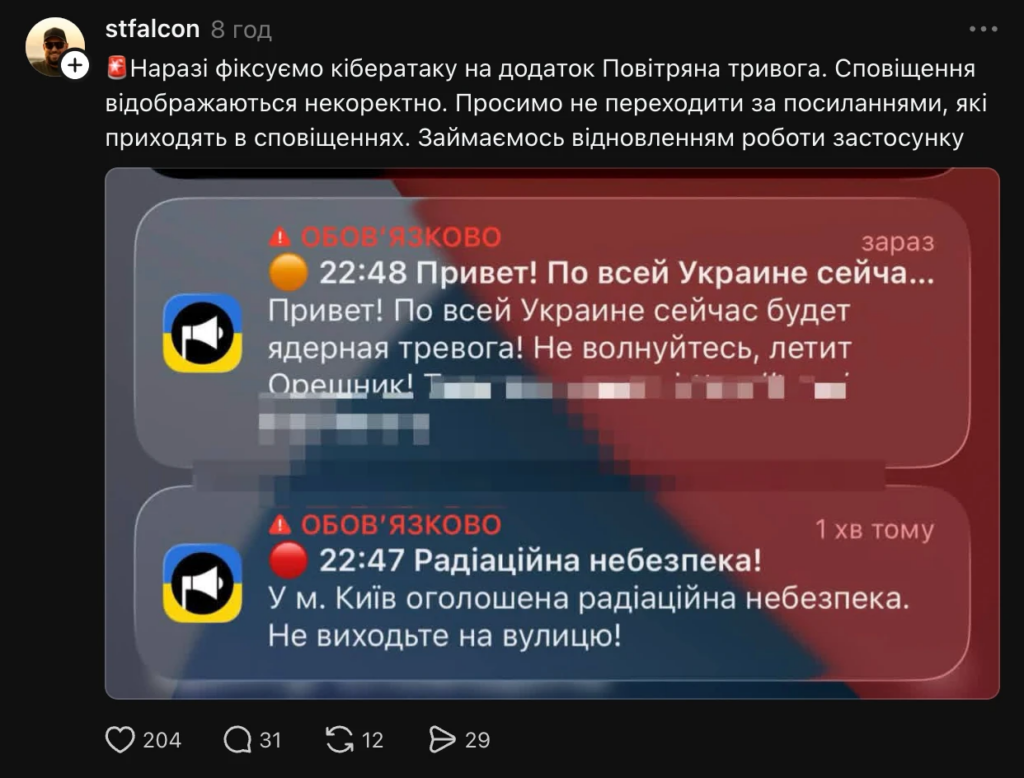
Мінцифри повідомило про тимчасове відключення застосунку на час технічних робіт. У ДСНС наголосили, що загальнодержавна система оповіщення працює в штатному режимі: сигнали про загрози передаються до обласних адміністрацій і вуличних сирен.
Відновлення роботи
За даними «Межі», хибні записи остаточно видалили о 00:03, а о 00:05 застосунок показав першу справжню тривогу після інциденту. Близько 02:10 команда повідомила про поступове відновлення роботи: на мапі знову відображаються жовтий і червоний рівні небезпеки (дронова та масована дронова або ракетна загроза), користувачам надходять push-сповіщення.
Водночас відображення цілей на мапі — функцію, яка зʼявилася в застосунку в жовтні, — тимчасово вимкнено. Розробники запроваджують додаткові заходи захисту, щоб запобігти подібним інцидентам у майбутньому. Застосунок розробляють компанії Ajax Systems і Stfalcon за підтримки Мінцифри.
Хто стоїть за атакою
Юрій Ігнат в ефірі телемарафону заявив, що застосунок атакували росіяни, а до відновлення його роботи залучені команда сервісу та Мінцифри.
Сьогодні вночі росіяни дійсно атакували цей застосунок. Зʼявилися повідомлення з очевидними ознаками хакерської атаки. Наразі роботу відновлюють: до цього залучені команда застосунку та Мінцифри.
Юрій Ігнат, начальник управління комунікацій Повітряних сил ЗСУ
За інформацією KP.ua, відповідальність за атаку взяло на себе російське угруповання Hitcore. Хакери стверджують, що отримали доступ через фішинговий файл, яким заразили робочий компʼютер одного з адміністраторів системи, а потім додали в застосунок фейкові сповіщення з посиланнями на ворожі Telegram-канали. Офіційно ні розробники, ні Мінцифри цю версію не підтверджували, а технічні причини зламу станом на момент публікації не розкриті.
Чи вплинув злам на роботу Сил оборони
За словами Ігната, ні. Він пояснив, що «Повітряна тривога» не належить Повітряним силам і є лише додатковим каналом інформування: військові передають для нього перевірені дані про ударні безпілотники, реактивні дрони та крилаті ракети. Оповіщення населення забезпечують ДСНС і органи цивільного захисту.
Чи вплинуло це на роботу Сил оборони? Звісно, ні. Повітряні сили та всі складові Сил безпеки й оборони працювали у штатному режимі.
Юрій Ігнат, начальник управління комунікацій Повітряних сил ЗСУ
Через кілька годин зламали застосунок МНС рф
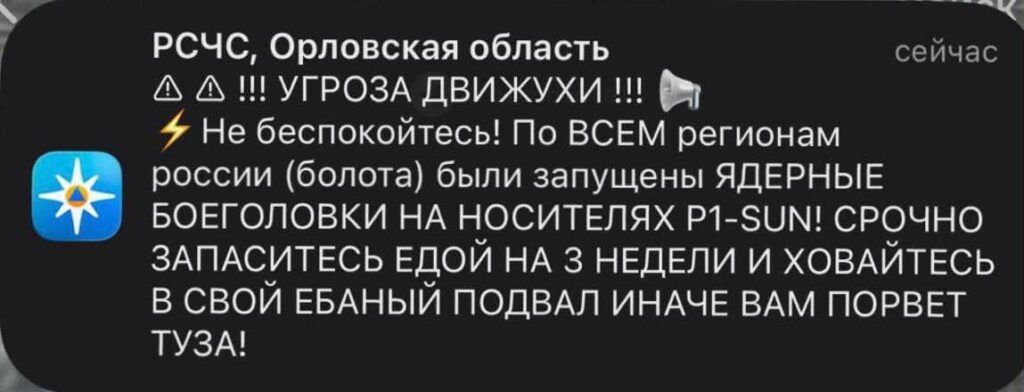
Уночі проти 2 листопада кібератаки зазнав і мобільний застосунок МНС рф. Користувачам у росії надходили фейкові попередження про нібито запуск ядерних боєголовок — зокрема, мешканців рф закликали запастися їжею на три тижні та сховатися в підвалах. Носієм «боєголовок» у повідомленні названо P1-SUN — так насправді називається український FPV-дрон-перехоплювач компанії SkyFall. У МНС рф підтвердили кібератаку. Хто за нею стоїть, офіційно не повідомлялося.
Джерело: Threads
Як отримувати сповіщення про загрози
Мінцифри радить не покладатися на один канал і продублювати оповіщення:
Екстрені сповіщення на смартфоні. На iPhone: «Параметри» → «Сповіщення», унизу екрана увімкнути перемикачі в розділі «Екстрені оповістки». На Android — у розділі «Безпека та екстрені ситуації» або в налаштуваннях місцезнаходження. Такі сповіщення надходять навіть у беззвучному режимі.
Офіційні канали Повітряних сил у Telegram, Viber і WhatsApp.
Застосунок «Київ Цифровий» — для мешканців столиці, він працював у штатному режимі.
Вуличні сирени та гучномовці — систему оповіщення злам не зачепив.
Що робити користувачам
Не переходити за посиланнями з підозрілих сповіщень і не підписуватися на Telegram-канали, які в них згадувалися.
Не поширювати скриншоти з фейковими сповіщеннями без пояснення, що це наслідок зламу, — саме на паніку й розраховували атакувальники.
Оновлювати «Повітряну тривогу» лише через App Store або Google Play і не встановлювати «виправлені версії» з посилань у месенджерах.
Перевіряти будь-яке повідомлення про незвичну загрозу (радіаційну, хімічну) за офіційними каналами Повітряних сил, ДСНС і місцевої влади.
Ця стаття Злам застосунку «Повітряна тривога»: що відомо про кібератаку станом на 2 листопада раніше була опублікована на сайті CyberCalm, її автор — Наталя Зарудня