Атака на сайт АТБ: що заявляють хакери DataSuckers, що відповідає компанія і що робити клієнтам
5 жовтня 2026 року сайт і застосунок мережі супермаркетів АТБ, яка налічує понад 1300 магазинів, тимчасово перестали нормально працювати. Замість головної сторінки відвідувачі бачили чорну заглушку з вимогою викупу. Угруповання DataSuckers стверджує, що викрало дані майже 8 млн клієнтів, а також співробітників і постачальників мережі. У компанії атаку підтвердили, але витік персональних даних заперечують. У відповідь зловмисники виклали в Telegram, за їхніми словами, зразки викраденої інформації. Незалежного підтвердження заяв жодної зі сторін наразі немає.
Головне
5 жовтня сайт і застосунок АТБ тимчасово перестали працювати, на сайті з’являлася вимога викупу в 400 тис. доларів.
Угруповання DataSuckers заявляє про дані 7,9 млн клієнтів, співробітників і постачальників та оприлюднило «зразки» — їхню автентичність незалежно не підтверджено.
АТБ атаку підтверджує, але витік персональних даних заперечує.
Клієнтам варто остерігатися фішингу на тлі новини й не використовувати однаковий пароль у різних сервісах.
Що сталося 5 жовтня
Атаку анонсували заздалегідь. Як помітило ZN.UA, о 13:51 у Telegram-каналі DataSuckers зʼявився допис про те, що «через 9 хвилин щось станеться». Згодом угруповання писало про затримку через «технічні моменти», а о 14:45 опублікувало допис із посиланням на сайт АТБ.
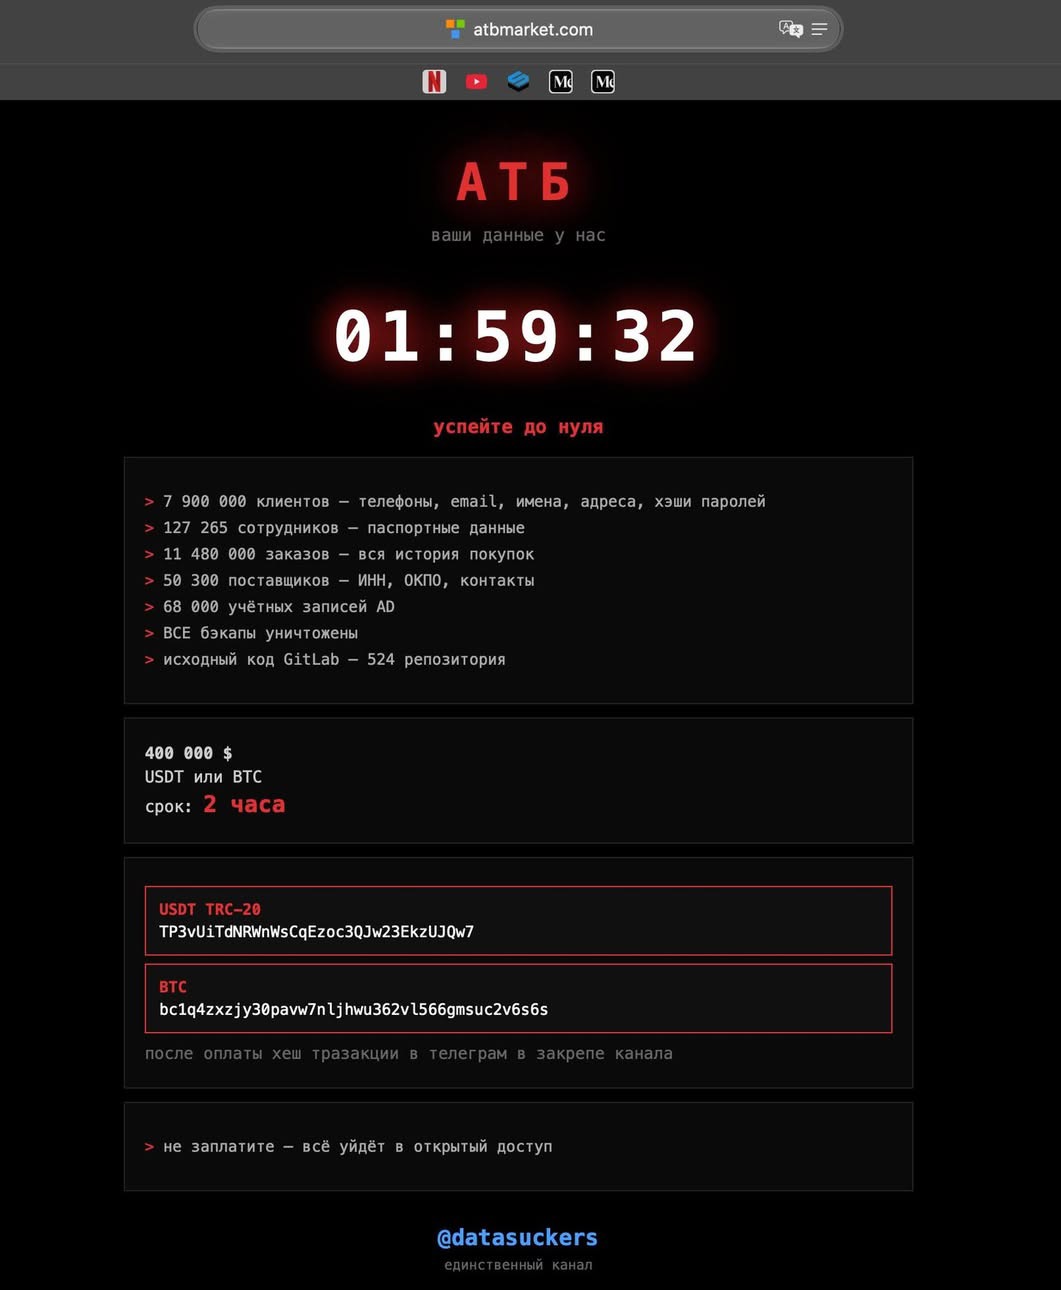
На сайті мережі зʼявилася сторінка російською мовою з таймером на дві години: зловмисники вимагали 400 тис. доларів у USDT або біткоїнах і погрожували в разі відмови виставити дані у відкритий доступ. За спостереженнями Mezha, ресурси працювали з перебоями й час від часу видавали цю заглушку. Таймер працював некоректно — згодом хакери самі це визнали. Мобільний застосунок мережі також не працював.
Близько 15:30 мережа підтвердила атаку на свої ресурси. О 16:29 сайт знову відкривався, але з повідомленням про технічні роботи; станом на 18:00 воно залишалося на сторінці.
Що стверджують зловмисники
За словами DataSuckers, у їхньому розпорядженні опинилися:
дані 7,9 млн клієнтів — номери телефонів, адреси електронної пошти, імена, адреси та хеші паролів;
паспортні дані 127 тис. співробітників;
історія 11,48 млн замовлень;
понад 50 тис. записів про постачальників — податкові та реєстраційні коди й контакти;
68 тис. облікових записів Active Directory і 524 репозиторії GitLab із вихідним кодом.
Перелік наводять «Телеграф» і «Бабель». Угруповання також заявило, що знищило всі резервні копії. Податкові ідентифікатори постачальників хакери позначили російськими термінами «ИНН» і «ОКПО» замість українських РНОКПП і ЄДРПОУ.
Спершу як «доказ» зловмисники показали скриншот переліку архівів. Після того як сайт відновили, а компанія заперечила витік, DataSuckers пообіцяли оприлюднити зразок даних. За інформацією The Record, такі зразки згодом зʼявилися в Telegram-каналі угруповання. Водночас хакери заявили, що не зливатимуть базу повністю, а продадуть її.
Ні автентичність зразків, ні заявлений масштаб незалежно не підтверджено — на це звертають увагу і «Главком», і The Record. Деякі цифри викликають питання: за даними The Record, у мережі працює понад 60 тис. людей, тоді як хакери заявляють про паспортні дані 127 тис. співробітників. Розбіжність може свідчити як про перебільшення, так і про те, що в базі є записи колишніх працівників.
Позиція АТБ
Прессекретар мережі Сергій Демченко в коментарі РБК-Україна підтвердив атаку, але заперечив загрозу для даних клієнтів:
Дійсно, відбувається хакерська атака на ресурси компанії. Жодних персональних даних не зачепили, тому що на ресурсах вони не зберігаються. Небезпеки немає
Сергій Демченко, прессекретар АТБ
За його словами, сайт закрили, а фахівці зʼясовують, що саме сталося. На запит «Економічної правди» у пресслужбі сформулювали позицію обережніше: там «не кажуть про злам сайту», але підтверджують спробу хакерської атаки. Мережа також офіційно підтвердила атаку «Суспільному» й пообіцяла найближчим часом відновити роботу всіх серверів.
У дописі у Facebook компанія наголосила, що тимчасова заставка не вплинула на безпеку даних, сайт повністю контролюється АТБ, а інформація надійно захищена. Клієнтів закликали довіряти лише офіційним повідомленням мережі. Технічних деталей інциденту й термінів повного відновлення сервісів АТБ, як зазначає AIN.UA, не повідомила.
Хто такі DataSuckers
DataSuckers — кіберзлочинне угруповання, яке атакує компанії й вимагає викуп за викрадені дані. Свій Telegram-канал воно веде російською мовою; на момент атаки на АТБ у ньому було понад 3200 підписників. Telegram-акаунт для звʼязку показує геолокацію «Прага, Чехія», однак така мітка не є надійним свідченням реального місцезнаходження.
До АТБ угруповання атакувало переважно російські компанії. У середині вересня воно заявило про злам туроператора Tez Tour: за словами хакерів, вони близько двох тижнів перебували в його системах і підмінили сайт. Компанія підтвердила збій у роботі сайту, але не викрадення даних. Наприкінці вересня DataSuckers взяли відповідальність за атаку на мережу «Додо Піца» — вона, за даними The Record, визнала можливий доступ зловмисників до імен, адрес, телефонів, дат народження й історії замовлень клієнтів. Базу хакери тоді пропонували продати приблизно за 100 тис. доларів.
Угруповання позиціонує себе як фінансово, а не політично мотивоване. 1 жовтня воно заявило, що його нібито розшукують правоохоронці трьох країн, і пообіцяло «розширюватися на сусідні країни». ZN.UA описує типову схему його атак: доступ до серверів, викрадення баз даних, видалення резервних копій, підміна сайту й публічна вимога грошей. Проте підстав стверджувати, що АТБ атакували саме так, наразі немає. Публічних доказів того, що учасники групи є громадянами росії чи повʼязані з російськими спецслужбами, також немає.
Чому жодну з версій поки не можна вважати остаточною
Підміна головної сторінки — так званий дефейс — сумнівів не викликає: її бачили тисячі відвідувачів, а ЗМІ зафіксували скриншоти. Проте дефейс свідчить лише про те, що зловмисники змогли змінити вміст сайту. Сам по собі він не доводить викрадення баз даних.
Водночас перелік, який наводять хакери, виходить далеко за межі публічного сайту: Active Directory і GitLab — це внутрішня корпоративна інфраструктура. Заяви АТБ різняться за формулюваннями: в одних ідеться про те, що персональні дані не зберігалися на атакованих ресурсах, в інших — що «жодних даних АТБ не було викрадено». Окремого коментаря щодо тверджень про внутрішні системи компанія публічно не надавала.
Вимагачі нерідко перебільшують масштаби атаки, щоб посилити тиск на жертву й привернути увагу. Але й перші заяви компаній про відсутність витоку не завжди бувають остаточними — повну картину зазвичай дає лише розслідування. Поки його результатів немає, обидві версії залишаються заявами сторін. Те саме стосується й оприлюдненого «зразка»: невеликий фрагмент даних не доводить ані масштабу витоку, ані того, що дані взято саме із систем АТБ, а не зібрано з інших джерел.
Окремий вимір інциденту — інформаційний. Як помітив «Бабель», одразу після атаки низка анонімних телеграм-каналів поширила заяви хакерів без перевірки й подала непідтверджені цифри як факт.
Що робити клієнтам АТБ
Незалежно від того, чи підтвердиться витік, гучні новини про атаки на великі компанії стають приводом для шахрайських розсилок. Тож варто дотримуватися кількох правил:
Не переходити за посиланнями у повідомленнях про «компенсацію», «бонуси за незручності» чи «перевірку витоку» від імені АТБ. Інформацію про інцидент варто перевіряти лише на офіційному сайті й сторінках мережі.
Змінити пароль в інших сервісах, якщо той самий пароль використовувався для облікового запису АТБ. Хешування захищає пароль лише частково: прості й поширені комбінації можна підібрати. Надалі для кожного сервісу варто мати окремий пароль — найзручніше зберігати їх у менеджері паролів.
Увімкнути двоетапну перевірку для електронної пошти та месенджерів — саме ці облікові записи найчастіше намагаються захопити, маючи номер телефону й email жертви.
Читайте такожДвоетапна перевірка у месенджерах: як налаштувати WhatsApp, Telegram, Signal, Viber і Messenger
Скептично ставитися до дзвінків від «служби безпеки АТБ» чи «банку». Справжні представники не просять продиктувати код із SMS, дані картки чи пароль.
Не шукати й не завантажувати «злиті бази» у Telegram чи на форумах: під виглядом архівів із даними часто поширюють шкідливе ПЗ.
Співробітникам мережі, чиї паспортні дані згадують хакери, варто стежити за своєю кредитною історією, щоб вчасно помітити спроби оформити позику на їхнє імʼя. Постачальникам — уважно перевіряти листи про «зміну реквізитів»: дані про ІПН, ЄДРПОУ та контакти можуть стати основою для шахрайських рахунків. Будь-яку таку зміну варто підтверджувати телефонним дзвінком за відомим номером, а не за контактами з листа.
Читайте такожЯк безпечно передавати скан паспорту та інші конфіденційні файли
Ситуація розвивається. Матеріал оновлюватиметься в міру появи нових підтверджених даних.
Ця стаття Атака на сайт АТБ: що заявляють хакери DataSuckers, що відповідає компанія і що робити клієнтам раніше була опублікована на сайті CyberCalm, її автор — Наталя Зарудня