Німецький виробник безпілотників Quantum Systems підтвердив кібератаку. Невідомі зловмисники намагалися поширити шкідливе ПЗ через систему, якою компанія розсилає оновлення.
Головне
Зловмисники замаскували шкідливий код під легітимне оновлення програми QBase.
Підроблене оновлення потрапило на сервери кількох клієнтів, зокрема Бундесверу.
Перевірки безпеки виявили пакет до того, як він дістався самих дронів.
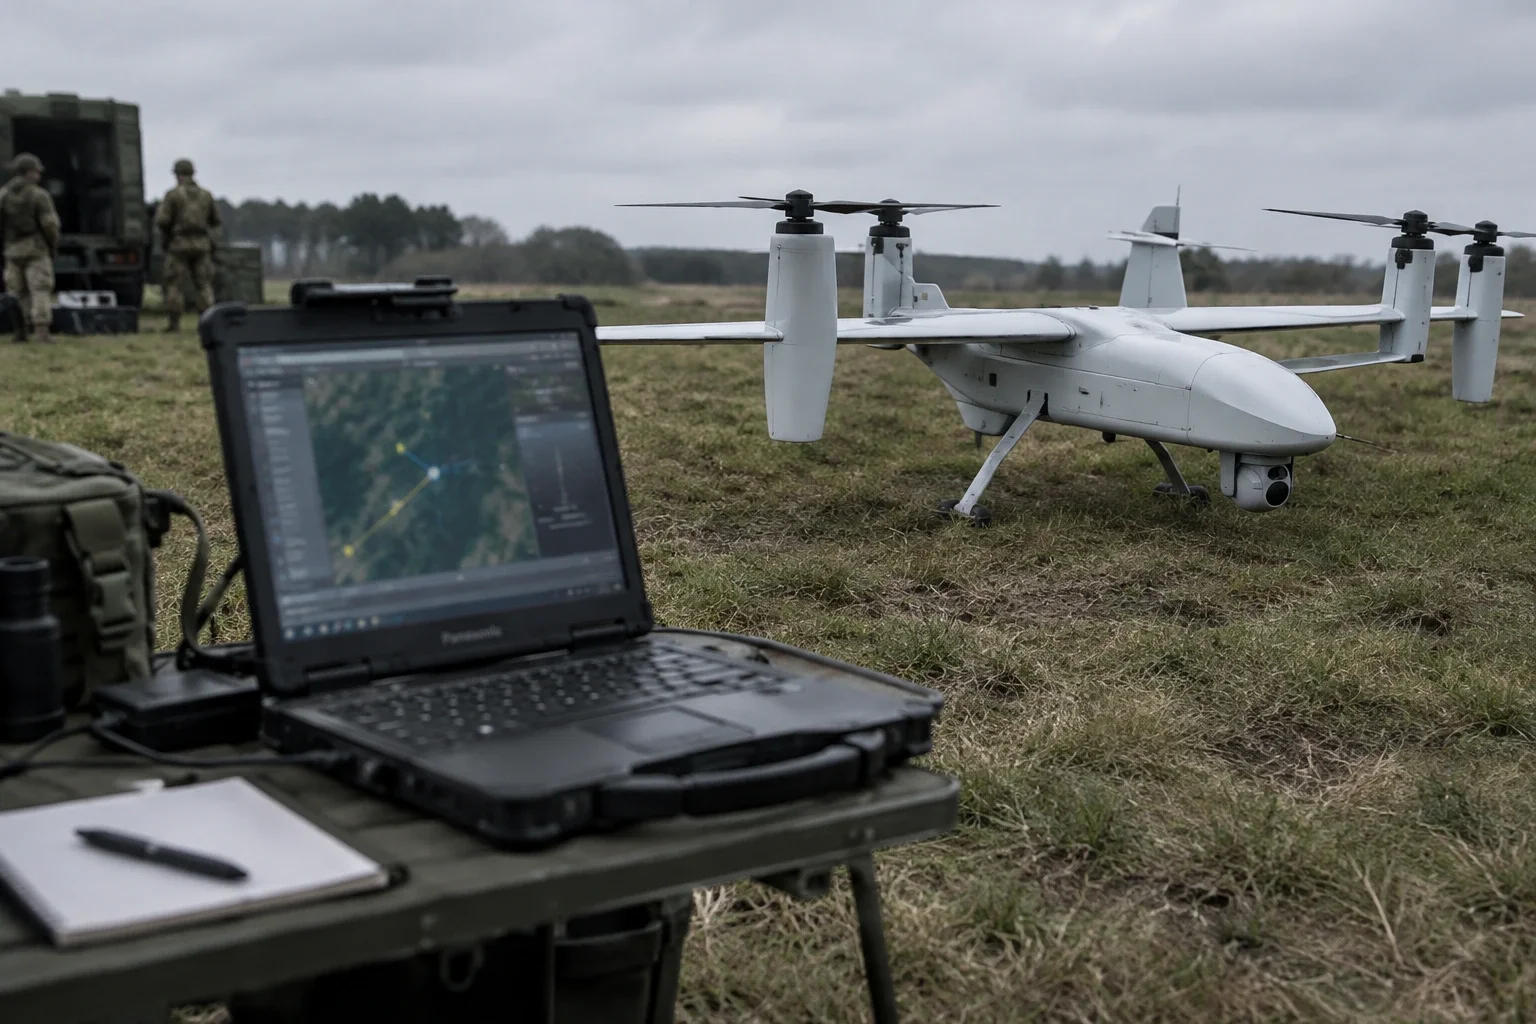
За даними Der Spiegel, нападники проникли в корпоративну мережу компанії. На внутрішньому сервері вони розмістили шкідливий код, замаскований під штатне оновлення QBase. Це програма для наземного керування та планування польотів розвідувальних безпілотників Vector, які постачають Україні й Німеччині.
Під прицілом — ПЗ для військових розвідувальних дронів
Україна використовує ці апарати для військової розвідки. Збройні сили Німеччини експлуатують їх під назвою Falke.
Як повідомляється, шкідливий пакет потрапив на сервери Бундесверу та інших клієнтів. Там його виявили під час перевірок безпеки. Через маскування під оновлення скомпрометовані інсталяції потенційно могли отримувати несанкціоновані команди.
До самих літальних апаратів зараження не дійшло. Проте шкідливе ПЗ вже встигло поширитися інфраструктурою кількох замовників.
Після виявлення інциденту Бундесвер тимчасово припинив використання всього парку дронів Quantum Systems, поки тривала оцінка можливих наслідків. 13 листопада компанія заявила, що дрони Бундесверу знову літають. За її словами, німецька армія була єдиним клієнтом, який вдався до такого запобіжного кроку. Сам Бундесвер відновлення польотів поки не підтвердив.
До розслідування долучилися німецькі спецслужби
За даними Quantum Systems, інцидент виявили наприкінці жовтня 2026 року. Внутрішня перевірка встановила, що в системах компанії діяли «ворожі актори». Після цього до розслідування залучили фахівців з кібербезпеки.
У розслідуванні беруть участь служба безпеки компанії, незалежні експерти та кілька державних відомств Німеччини:
Служба військової контррозвідки (MAD);
Федеральне відомство із захисту конституції (BfV);
Федеральне управління з інформаційної безпеки (BSI).
Відомства мають встановити масштаб вторгнення і зʼясувати, чи зачепило скомпрометоване ПЗ військових замовників. Перевіряють і системи, повʼязані зі Збройними силами Німеччини, і обладнання інших клієнтів компанії.
У заяві виробник назвав атаку частиною тривалої кампанії проти європейських оборонних компаній, які постачають Україні військову техніку. Компанія також наголосила, що використання її безпілотних систем не несе ризику для кінцевих користувачів і операторів.
Європейська оборонна промисловість роками потерпає від постійних кібератак. Компанії, що перебувають на передовій підтримки України, стають мішенню саме тому, що наша робота критично важлива для безпеки замовників.
Quantum Systems, офіційна заява компанії
Що виробляє Quantum Systems
Компанія розробляє літальні апарати вертикального зльоту й посадки. Вона також робить ПЗ, яке допомагає планувати місії та аналізувати зібрані під час операцій дані. Серед її продуктів:
розвідувальні дрони Vector, Trinity і Twister;
дрони-перехоплювачі, частину з яких розробили разом з українськими компаніями.
Ці системи використовують Збройні сили України та Бундесвер. У жовтні Німеччина оголосила про фінансування виробництва в Україні десятків тисяч дронів-перехоплювачів Quantum Systems для українських військових.
Розслідування триває. Ні Quantum Systems, ні слідчі публічно не назвали осіб чи угруповання, які стоять за атакою.
Ця стаття Хакери намагалися поширити шкідливе ПЗ через систему оновлень дронів, які постачають Україні: Quantum Systems запевняє, що ризику немає раніше була опублікована на сайті CyberCalm, її автор — Наталя Зарудня